Router yang dipasang penyedia internet di rumah sering dianggap sebagai perangkat biasa yang cukup dibiarkan menyala. Namun, temuan terbaru TP-Link menunjukkan bahwa sebagian router yang disewakan kepada pelanggan memiliki celah keamanan serius, sementara proses perbaikannya sepenuhnya berada di tangan penyedia layanan internet.
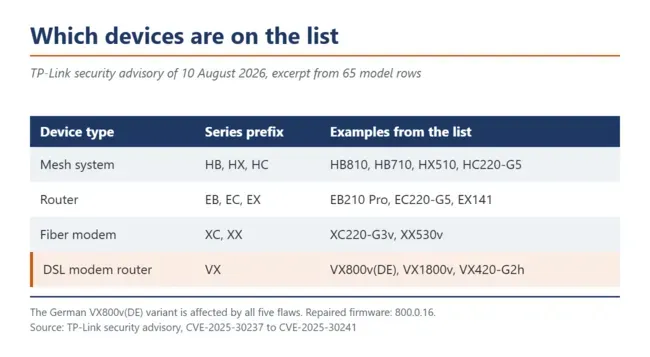
Pada 10 Agustus, TP-Link menerbitkan advisori berjudul “Multiple Vulnerabilities in ISP-Managed TP-Link Networking Products”. Dokumen tersebut mencantumkan 65 model router yang dikelola ISP dan terdampak oleh satu atau beberapa dari lima kelemahan keamanan. Salah satu model yang terkena seluruh celah adalah VX800v(DE), router yang disewakan M-net kepada pelanggan di Munich, Augsburg, dan wilayah Allgäu dengan biaya sekitar Rp82 ribu per bulan (4 euro).
Celah Terburuk Bisa Melewati Pemeriksaan Login
Kelemahan paling serius tercatat sebagai CVE-2025-30237. TP-Link menjelaskannya sebagai masalah kontrol akses pada antarmuka web router. Dalam kondisi tertentu, perangkat tidak memeriksa apakah pengirim permintaan sudah login atau memiliki hak administrator.
Artinya, penyerang yang mengirim permintaan khusus dapat mengakses fungsi yang seharusnya hanya tersedia bagi administrator tanpa memasukkan kata sandi. Kata sandi yang dibuat pengguna saat konfigurasi awal tidak banyak membantu jika pemeriksaan akses tersebut memang dilewati sejak awal.
Meski terdengar mengkhawatirkan, celah ini bukan serangan jarak jauh yang bisa langsung menargetkan semua router melalui internet. Penyerang harus berada di jaringan yang sama. Risikonya lebih relevan bagi pengguna yang memberikan akses Wi-Fi utama kepada tamu, tinggal di apartemen dengan jaringan bersama, atau memiliki perangkat lain yang sudah terinfeksi di dalam jaringan.
Belum Ada Eksploit Publik, tetapi Risikonya Tetap Nyata
TP-Link menyatakan belum ada kode eksploit publik yang diketahui dan tidak ada serangan terdokumentasi yang memanfaatkan celah tersebut. Informasi ini mengurangi indikasi ancaman langsung, tetapi bukan alasan untuk mengabaikan pembaruan keamanan.
Masalah utamanya justru terletak pada pembagian tanggung jawab. Untuk router yang dibeli dari toko, pengguna biasanya dapat mengunduh firmware terbaru dan memasangnya sendiri. Namun, perangkat dengan firmware khusus ISP mengikuti proses berbeda karena konfigurasi dan perangkat lunaknya disesuaikan dengan jaringan provider.
Pengguna Tidak Bisa Memperbaiki Router Sendiri
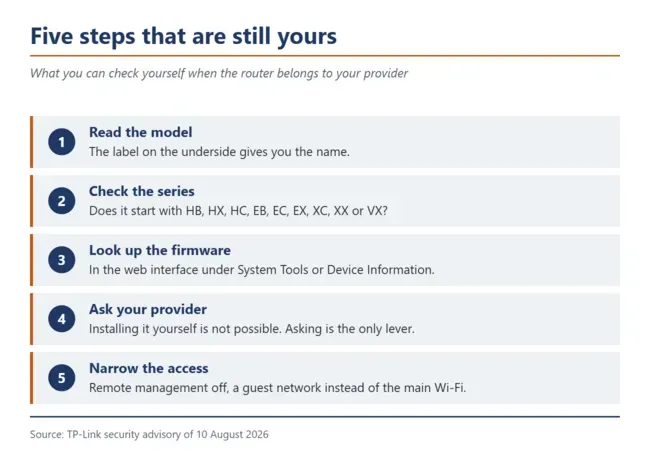
Dalam advisori yang sama, TP-Link menyebut perbaikan untuk perangkat berfirmware ISP akan dikoordinasikan melalui penyedia internet terkait. TP-Link juga memperingatkan bahwa firmware untuk varian khusus ISP mungkin tidak tersedia untuk diunduh langsung oleh pengguna.
Dengan kata lain, pelanggan harus menunggu provider mengirimkan pembaruan kepada seluruh perangkat yang terdampak. Pengguna mungkin melihat router melakukan restart atau lampu indikator berubah, tetapi bisa juga tidak menerima pemberitahuan apa pun ketika proses selesai.
Untuk model VX800v(DE), TP-Link mencantumkan firmware 800.0.16 sebagai perbaikan. Pelanggan yang memakai router tersebut sebaiknya menghubungi M-net atau provider masing-masing untuk menanyakan status pembaruan, bukan mengunduh firmware dari sumber tidak resmi. Sambil menunggu, gunakan kata sandi Wi-Fi yang kuat, hindari memberikan akses jaringan utama kepada tamu, dan pisahkan perangkat pintar dari jaringan utama bila router mendukung fitur tersebut.