Laporan riset keamanan independen terbaru yang dipublikasikan oleh kanal media teknologi Gamers Nexus bekerja sama dengan Level1Techs menyoroti aktivitas latar belakang pada lini LG Smart TV, termasuk jajaran flagship seperti LG OLED G5 yang dibanderol mulai Rp35,4 jutaan ($2,000). Pengujian yang berlangsung selama 135 menit tersebut menemukan bahwa sistem operasi webOS pada smart TV tersebut secara aktif melakukan pemindaian terhadap perangkat sekunder di dalam jaringan lokal serta mencatat input mikrofon meski layar dalam kondisi standby.
Temuan ini menjadi perhatian penting bagi calon pembeli dan pemilik smart TV modern yang makin memprioritaskan privasi digital di ekosistem rumah pintar. Melalui analisis paket data jaringan, para peneliti membedah bagaimana telemetry sistem berinteraksi dengan jaringan lokal dan layanan cloud pabrikan secara terus-menerus.
Detail Temuan Analisis Lalu Lintas Jaringan webOS
Berdasarkan tangkapan paket data jaringan menggunakan alat analisis Wireshark, unit pengujian LG Smart TV terdeteksi memindai area jaringan lokal (LAN) secara berkala. Pemindaian ini tidak hanya mengenali alamat IP internal, tetapi juga memetakan hardware sekunder yang terhubung dalam satu jaringan Wi-Fi, seperti smartphone, laptop, hingga perangkat wearable seperti jam tangan pintar.
Selain perangkat di dalam rumah, sistem juga mengumpulkan nama identifikasi (SSID) dan kekuatan sinyal dari jaringan Wi-Fi tetangga di sekitar lokasi, lengkap dengan estimasi data geolokasi. Seluruh basis data ini dialirkan ke dalam ekosistem LG Ad Solutions, divisi periklanan terarah milik perusahaan. Dengan basis penjualan global LG yang diperkirakan mencapai 216 juta unit smart TV, divisi periklanan ini mencatat aksesibilitas data ke ratusan juta perangkat sekunder untuk pemetaan profil konsumen yang lebih presisi.
Mekanisme Audio Standby dan Automated Content Recognition
Di samping analisis jaringan, pengujian laboratorium juga mendokumentasikan kerja fitur Automated Content Recognition (ACR). Fitur ini berfungsi mengambil sampel audio dan visual secara digital untuk mengenali jenis tayangan atau konten yang sedang diputar oleh pengguna dari berbagai input, seperti HDMI maupun aplikasi bawaan.
Hal yang cukup mengejutkan ditemukan saat pengujian fungsi mikrofon. Ketika TV berada dalam mode padam atau daya rendah (standby mode), mikrofon terdeteksi tetap mampu menangkap sinyal suara dengan jernih. Saat tim peneliti memutus sambungan kabel Ethernet atau Wi-Fi, perangkat terus menyimpan rekaman audio secara lokal di dalam memori internal, kemudian mengunggah berkas tersimpan tersebut secara otomatis begitu koneksi internet pulih kembali. Tim peneliti juga mengidentifikasi celah Remote Code Execution (RCE) pada webOS yang saat ini sedang menjalani proses penanganan keamanan bertanggung jawab (responsible disclosure).
Langkah Proteksi dan Solusi Rekomendasi Penggunaan
Menanggapi temuan data sweeps dan pendengar jaringan bawaan tersebut, para peneliti keamanan menyarankan beberapa langkah praktis bagi konsumen yang ingin menjaga privasi jaringan rumah mereka secara optimal. Langkah pertama adalah memeriksa dan mematikan persetujuan fitur Automated Content Recognition (ACR) serta perizinan pemrosesan suara pada menu pengaturan Privasi & Ketentuan webOS.
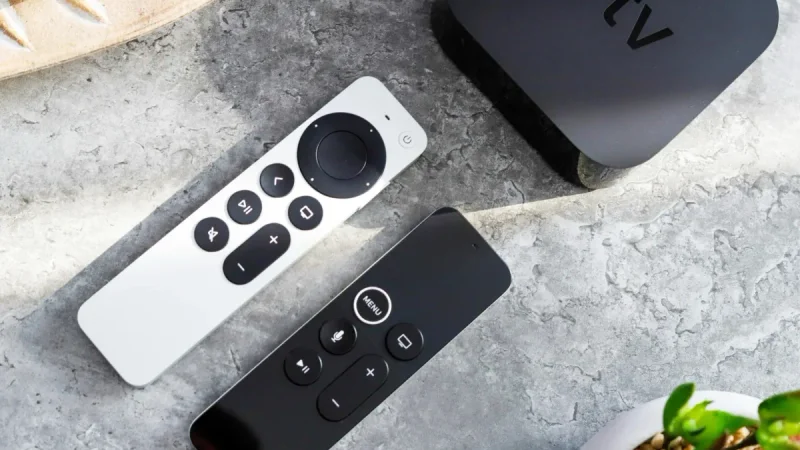
Bagi pengguna yang membutuhkan tingkat privasi lebih tinggi, opsi efektif yang direkomendasikan adalah memutuskan sambungan internet langsung pada unit Smart TV. Sebagai gantinya, TV dapat difungsikan murni sebagai monitor layar lebar yang terhubung ke media streaming eksternal seperti Apple TV atau Google TV Dongle. Langkah ini memastikan pemrosesan data jaringan tetap terkontrol tanpa mengurangi kualitas visual dari panel OLED berkualitas tinggi yang dimiliki gawai tersebut.