Niat berburu perangkat rumah pintar atau aksesori komputer dengan penawaran harga miring bisa berujung petaka finansial. Lembaga riset keamanan siber nebty yang berbasis di Munich, Jerman, baru saja membongkar skandal kejahatan siber raksasa. Sebanyak 119.012 domain toko daring palsu terkonfirmasi beroperasi mencuri data sensitif konsumen, menjadikannya salah satu jaringan penipuan terbesar yang pernah terdokumentasikan.
Jaringan yang dikenal dengan nama Doppelcart ini melampaui rekor skema BogusBazaar pada tahun 2024 yang saat itu mencakup sekitar 75.000 domain. Mayoritas situs palsu ini menggunakan ekstensi domain berakhiran .shop dengan pola nama unik yang memadukan nama merek terkenal dan kata pelengkap seperti store, direct, global, atau hub.
Trik Cerdik Memalsukan Identitas dan Layanan Pelanggan
Para penipu merancang situs web dengan tingkat kemiripan luar biasa tinggi. Mereka mencuri foto produk, deskripsi resmi, hingga tata letak visual dari situs asli. Dalam beberapa kasus, grafik di dalam web palsu disedot langsung dari server gambar milik merek yang mereka tiru.
Merek perangkat terkemuka menjadi sasaran empuk jaringan ini. Peneliti nebty menemukan 12 situs yang meniru merek perangkat jaringan FRITZ!, serta 72 situs yang berpura-pura menjadi toko resmi pembersih debu robotik Dreame. Selain itu, merek besar lain seperti EcoFlow, Bluetti, Roborock, Narwal, Jackery, Keychron, HyperX, hingga Sennheiser turut dicatut.
Untuk mengelabui pembeli, para pelaku menyertakan alamat posel layanan pelanggan resmi milik merek asli. Sebagai contoh, situs palsu dreametechpro.shop mencantumkan alamat [email protected] di halaman kontak. Akibatnya, ketika barang yang dibeli tidak kunjung datang, pembeli melayangkan komplain ke tim bantuan resmi merek asli yang sama sekali tidak pernah menerima pesanan maupun pembayaran tersebut. Catatan nebty menunjukkan ada 2.494 alamat kontak resmi yang dicatut secara tidak sah.
Pencurian Data Kartu Kredit Real-Time Saat Mengetik
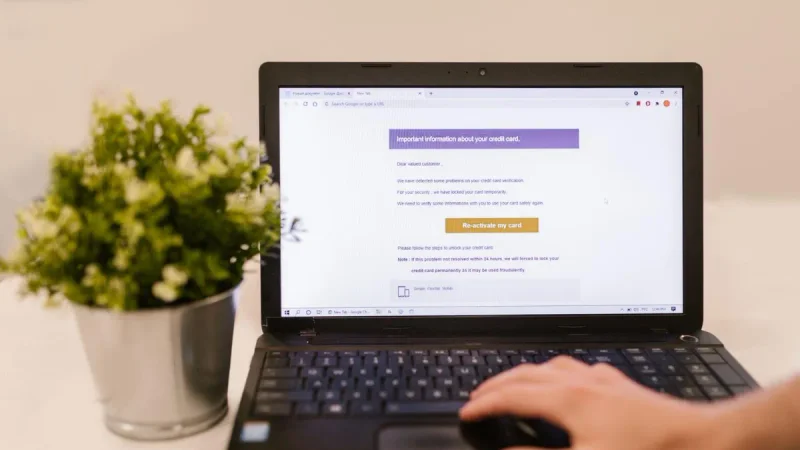
Bahaya utama dari jaringan toko tiruan ini terletak pada mekanisme pembayaran di halaman pemesanan. Berdasarkan pengujian teknis nebty, situs penipu memanfaatkan koneksi WebSocket yang bekerja secara agresif di balik layar.
Setiap kali calon pembeli mengetikkan nomor kartu kredit, tanggal kadaluarsa, kode keamanan CVV, nama lengkap, nomor telepon, hingga alamat rumah, data tersebut langsung terkirim ke server peretas huruf demi huruf secara real-time. Korban tidak perlu menekan tombol bayar atau mengirim formulir pemesanan untuk membuat datanya tercuri. Kehadiran data di kolom input sudah cukup bagi peretas untuk mengantongi seluruh informasi pribadi.
Tidak hanya itu, skrip berbahaya tersebut juga mampu meneruskan kode verifikasi sekali pakai atau OTP yang dikirimkan bank secara langsung. Saat pembeli memasukkan kode persetujuan transaksi di situs palsu, peretas memanfaatkan momen tersebut untuk menguras dana kartu kredit tanpa halangan.
Cara Menghindari Jebakan Toko Online Tiruan
Meski dipoles dengan rapi, jaringan toko palsu ini memiliki pola yang dapat dikenali. Sekitar 96 persen situs yang terkonfirmasi berbagi berkas pembangun struktur yang identik dan terhubung ke 27 server backend perdagangan yang sama.
Berikut adalah beberapa petunjuk penting untuk mendeteksi situs belanja buatan penipu:
• Penawaran diskon yang tidak masuk akal, sering kali mencapai 65 persen dari harga resmi.
• Penggunaan alamat web yang memadukan nama merek dengan kata tambahan serta akhiran .shop.
• Tampilan visual yang persis sama di beberapa domain berbeda pada saat bersamaan.
Hingga saat ini, lebih dari 105.000 situs dalam jaringan Doppelcart masih aktif dan dapat diakses publik karena penyedia layanan hosting belum merespons laporan penutupan. Konsumen sangat disarankan untuk selalu melakukan transaksi melalui situs web resmi masing-masing merek atau daftar distributor resmi terverifikasi guna menghindari kerugian finansial.