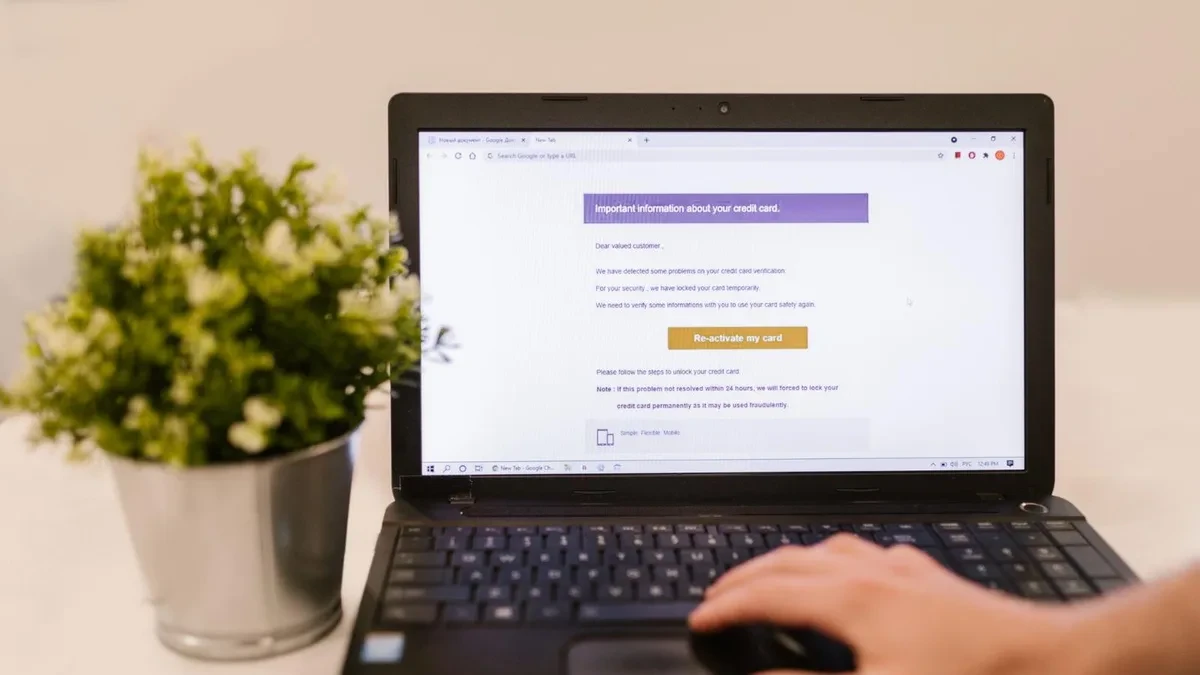
Pengguna gawai dompet kripto fisik (hardware wallet) Trezor baru-baru ini diguncang oleh insiden keamanan siber yang sangat rapi. Sebanyak 347.000 pelanggan buletin resmi Trezor menerima pesan email mencurigakan dari alamat domain resmi perusahaan, yaitu [email protected], yang memperingatkan tentang isu celah keamanan palsu pada perangkat keras mereka.
Investigasi mengungkap bahwa serangan phishing ini tidak disebabkan oleh kebocoran sistem internal Trezor sendiri, melainkan eksploitasi pada layanan penyedia email pihak ketiga, Brevo. Kejadian ini menjadi pengingat penting bagi para pemilik dompet digital dan aset kripto di seluruh dunia untuk selalu menjaga kerahasiaan frasa pemulihan (recovery seed) dan mewaspadai rekayasa sosial tingkat tinggi.
Kronologi Insiden Email Phishing Resmi Trezor
Pada tanggal 9 September, pesan yang mengatasnamakan Trezor terkirim secara masif ke ratusan ribu pengguna. Email tersebut mengklaim adanya kerentanan pabrik bertajuk "STM32 Entropy Vulnerability" pada sekitar satu dari empat perangkat dompet fisik Trezor. Narasi yang dibuat oleh pelaku kejahatan siber tergolong sangat persuasif, menuding bahwa generator angka acak pada gawai pengguna terlalu lemah dan frasa pemulihan dapat diretas menggunakan metode brute-force pada enkripsi 40-bit.
Email phishing tersebut mengarahkan korban ke tautan aplikasi tiruan yang meminta pengguna memasukkan kata-kata pemulihan. Jika pengguna terjebak dan memasukkan data sensitif tersebut, pelaku peretasan dapat langsung menguras seluruh isi dompet kripto secara permanen tanpa opsi pembatalan. Beruntung, tim keamanan Trezor bertindak cepat dengan mematikan domain penipuan tersebut pada tingkat DNS dalam waktu 20 menit sejak serangan terdeteksi, meskipun diperkirakan 2.500 penerima sempat membuka tautan tersebut.
Eksploitasi Celah SSO pada Platform Brevo
Pertanyaan terbesar yang muncul di kalangan pengamat teknologi adalah bagaimana peretas bisa mengirimkan pesan resmi menggunakan alamat email valid dan tanda tangan digital terverifikasi dari Trezor. Penyebab utamanya terungkap melalui laporan teknis platform pemasar email Brevo (sebelumnya dikenal sebagai Sendinblue) yang digunakan oleh Trezor untuk menyebarkan buletin berkala.
Pelaku kejahatan siber membuat akun tersendiri di platform Brevo dan mengaktifkan fitur Single Sign-On (SSO). Pelaku kemudian mengundang pengguna sah Brevo ke dalam konfigurasi tersebut. Celah keamanan fatal terjadi karena pembatasan akses (scope) pada SSO Brevo tidak terisolasi dengan baik. Akibatnya, alih-alih terbatas pada satu organisasi, peretas mendapatkan hak akses yang melintasi setiap organisasi yang dihubungkan oleh pengguna yang diundang tersebut.
Dampak Luas dan Peningkatan Kewaspadaan Keamanan Siber
Laporan teknis dari Brevo mengonfirmasi total 138 akun pelanggan terdampak oleh insiden celah pembatasan SSO ini. Dari jumlah tersebut, 6 akun digunakan pelaku untuk mengirim pesan phishing, 43 akun mengalami pencurian daftar kontak, dan 93 akun lainnya tidak menunjukkan aktivitas berbahaya. Brevo telah menutup celah keamanan ini secara permanen pada 10 September pukul 08:30 UTC serta menghentikan sesi seluruh pengguna di platform mereka untuk pemulihan total.
Tidak hanya Trezor, produsen dompet kripto fisik asal Swiss, BitBox, juga melaporkan insiden serupa di waktu bersamaan akibat dampak kebocoran platform email tersebut. Peristiwa ini membuktikan bahwa serangan siber modern semakin cerdik memanfaatkan saluran komunikasi resmi vendor terpercaya. Produsen dompet keras menegaskan kembali aturan emas keamanan siber: frasa pemulihan (recovery seed) hanya boleh disimpan secara fisik di kertas atau logam offline, dan tidak boleh diketik pada gawai atau aplikasi berjejaring internet.