Mengaktifkan fitur autentikasi dua faktor (2FA) merupakan langkah vital untuk memperkuat keamanan akun digital. Namun, ketika sistem menghasilkan sepuluh baris kode cadangan pemulihan, pengguna kerap dibingungkan oleh satu pertanyaan mendasar: di manakah tempat paling aman untuk menyimpan kode-kode tersebut?
Sangat mengejutkan bahwa para raksasa teknologi dunia justru memberikan instruksi yang saling bertolak belakang. Ketidakseragaman panduan ini menciptakan celah keamanan baru yang kerap dimanfaatkan oleh peretas dan malware berbahaya.
Kontradiksi Panduan dari Raksasa Teknologi
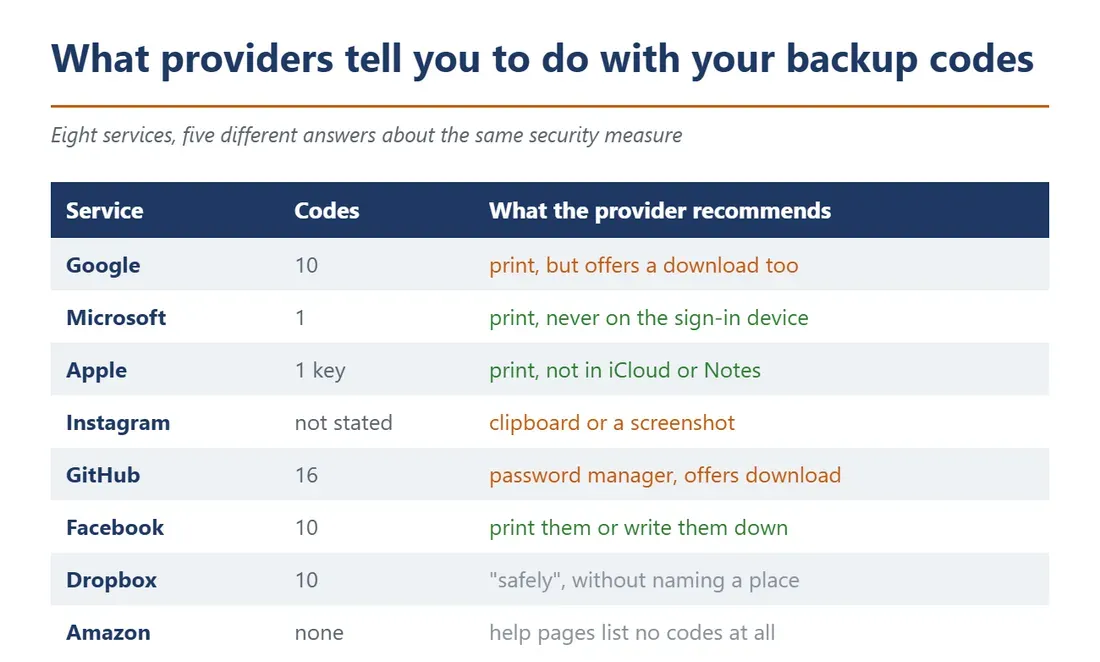
Penyedia layanan digital utama memiliki filosofi yang sangat berseberangan mengenai lokasi penyimpanan kode cadangan. Microsoft secara tegas melarang pengguna menyimpan kode pemulihan di dalam perangkat yang digunakan untuk masuk ke akun. Sebaliknya, Instagram justru menyarankan pengguna untuk menyalin kode ke papan klip (clipboard) atau mengambil tangkapan layar (screenshot) di ponsel mereka.
Google menampilkan kontradiksi dalam halaman bantuannya sendiri. Di satu bagian, Google merekomendasikan untuk mencetak kode dan menyimpannya di tempat fisik yang aman bersama paspor. Namun di bagian lain, Google mengasumsikan kode disimpan dalam bentuk file teks di komputer dengan format nama otomatis 'Backup-codes-username.txt'.
Sementara itu, Apple melarang keras penyimpanan kunci pemulihan 28 karakter di dalam aplikasi Passwords, iCloud Photos, Notes, maupun iCloud Drive. Alasan Apple bukan sekadar ancaman pencurian, melainkan risiko pengguna terkuci dari akun mereka sendiri sehingga tidak bisa mengakses aplikasi-aplikasi tersebut. Di antara semuanya, hanya GitHub yang secara terbuka merekomendasikan penggunaan pengelola kata sandi (password manager).
Bagaimana Malware Infostealer Mengincar Kode Cadangan
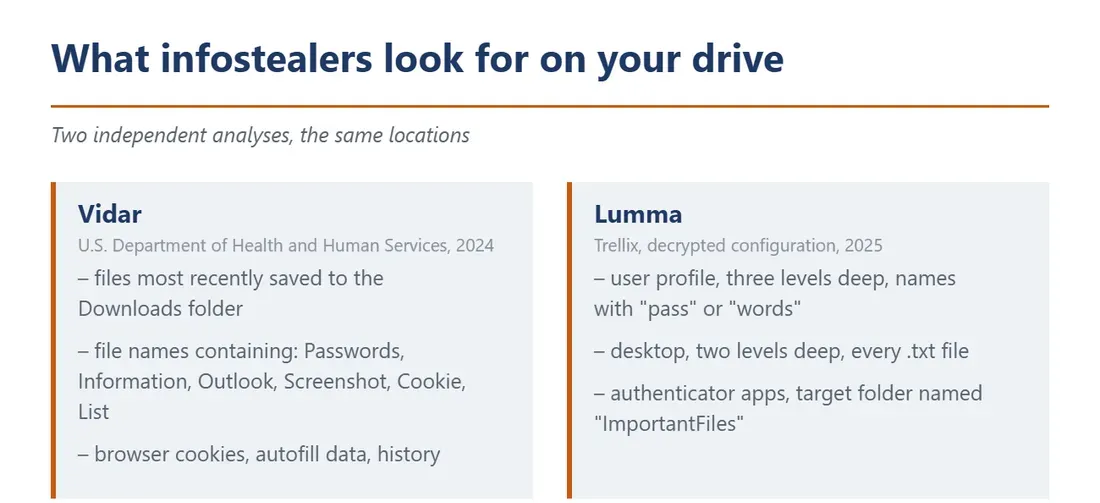
Saran untuk mengambil tangkapan layar atau menyimpan file teks biasa di desktop sangat berisiko tinggi. Laporan analisis keamanan terhadap malware Vidar menunjukkan bahwa program jahat ini secara otomatis mengumpulkan file terbaru dari folder Downloads dan memindai kata kunci spesifik seperti 'Passwords', 'Outlook', 'Screenshot', dan 'List'.
Malware infostealer lain bernama Lumma melangkah lebih jauh dengan memindai seluruh profil pengguna hingga tiga tingkat kedalaman folder. Lumma mengincar file yang mengandung nama 'pass' atau 'words', serta memeriksa setiap file teks di desktop. File cadangan dari Google dan tangkapan layar dari Instagram masuk tepat ke dalam pola pencarian malware ini secara sempurna.
Risiko Fatal Terkunci dari Akun Utama
Abaikan terhadap kode cadangan membawa konsekuensi yang sangat berat. Jika Anda kehilangan metode verifikasi dan tidak memiliki kode cadangan, Microsoft menegaskan bahwa tim dukungan mereka tidak dapat membantu mengembalikan akses akun. Kebijakan ini diterapkan demi menjaga integritas sistem keamanan.
Google dan Apple memberlakukan proses pemulihan yang memakan waktu berhari-hari untuk memberi kesempatan kepada pemilik asli menolak permintaan peretasan. Bahkan pada sistem Apple, jika akun tersebut masih aktif di salah satu perangkat lain selama masa tunggu pemulihan, proses pemulihan akan dibatalkan secara otomatis.
Langkah Terbaik Mengamankan Kode Pemulihan Anda
Untuk menghindari risiko peretasan malware sekaligus mencegah kehilangan akun, para ahli keamanan menyarankan dua metode utama. Pertama, cetak kode pemulihan di atas kertas fisik dan simpan di lokasi terproteksi seperti brankas atau dokumen pribadi.
Kedua, manfaatkan pengelola kata sandi bereputasi tinggi yang dilengkapi enkripsi end-to-end. Jangan pernah menyimpan kode pemulihan dalam bentuk file teks biasa atau gambar tangkapan layar yang tidak terenkripsi di galeri ponsel maupun folder komputer Anda.