Klaim keamanan enkripsi menyeluruh atau end-to-end encryption pada WhatsApp selama ini menjadi benteng utama privasi miliaran pengguna di seluruh dunia. Namun, sebuah celah persepsi keamanan justru muncul dari fitur kenyamanan yang paling sering digunakan sehari-hari, yakni Linked Devices atau Perangkat Tertaut. Ketika perangkat lain berhasil terhubung ke akun Anda, sistem enkripsi tersebut tidak hanya melindungi pesan Anda dari pihak luar, melainkan juga secara otomatis melindungi akses perangkat asing tersebut.
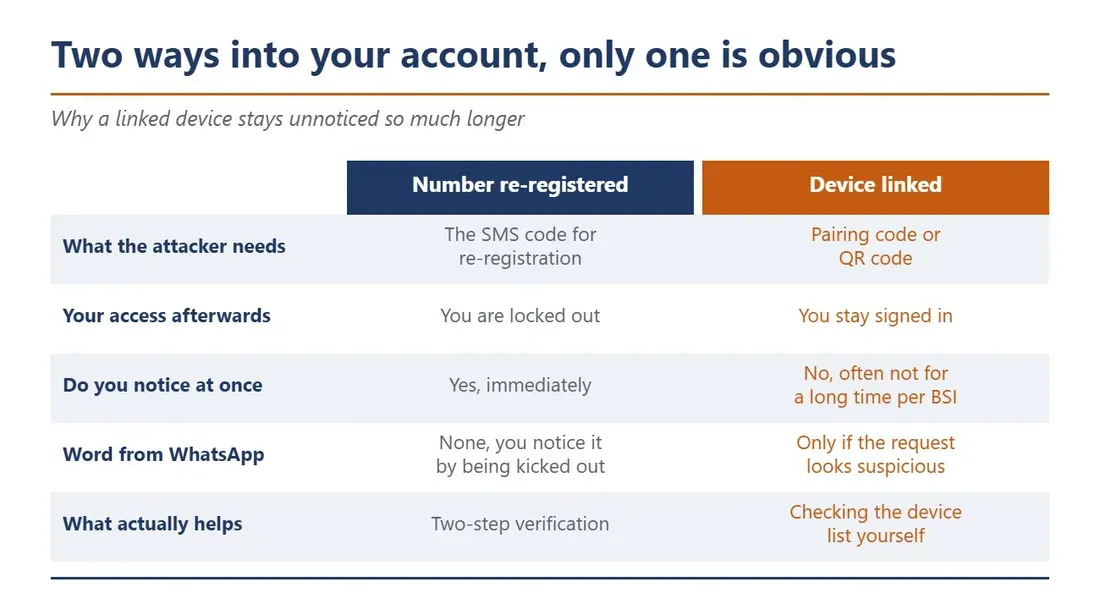
Kondisi ini membuat pelaku kejahatan siber yang berhasil menautkan perangkatnya tidak lagi berstatus sebagai penyusup yang mengintip dari luar jaringan, melainkan menjadi pengguna sah yang berada di dalam ekosistem akun Anda. Pasalnya, setiap perangkat yang tertaut beroperasi secara independen dan menerima aliran pesan, panggilan, serta media secara langsung tanpa perlu ponsel utama tetap aktif terus-menerus di jaringan internet.
Ilusi Keamanan di Balik Enkripsi Perangkat Tertaut
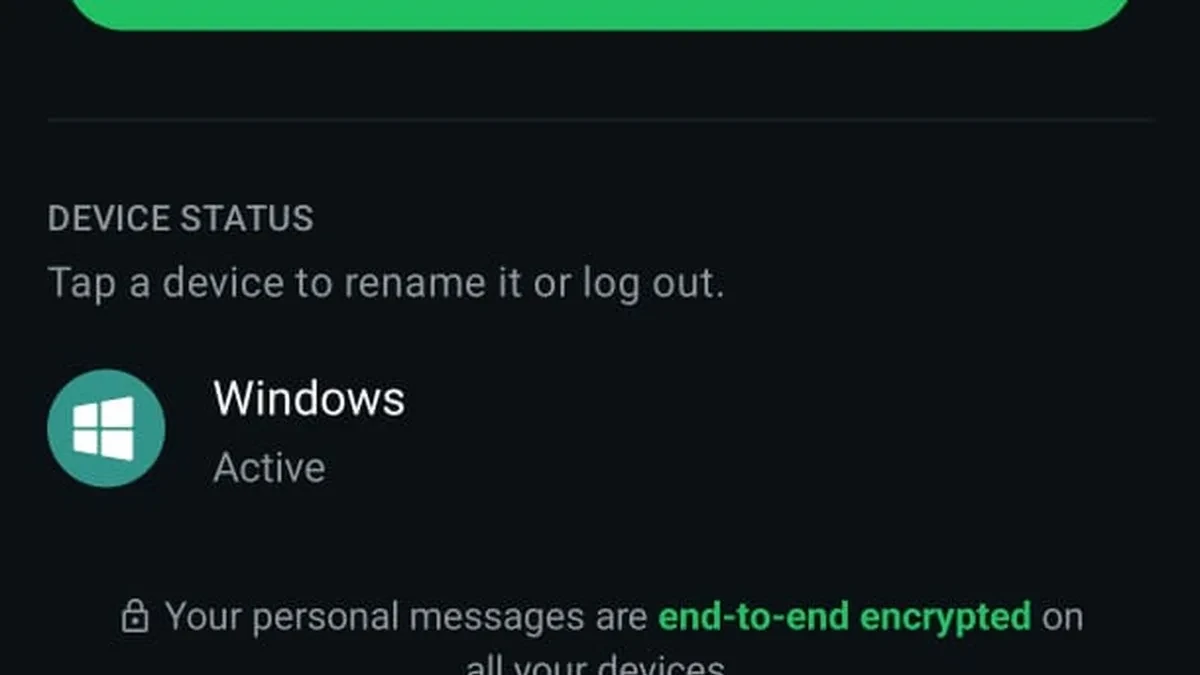
Saat membuka menu pengaturan WhatsApp dan memilih opsi Perangkat Tertaut, pengguna akan melihat ikon gembok dengan keterangan bahwa pesan pribadi telah terenkripsi secara menyeluruh. Kalimat ini memang sepenuhnya akurat secara teknis, namun letaknya kerap memberikan rasa aman palsu. Enkripsi WhatsApp tidak pernah rusak ketika ada perangkat baru yang masuk, melainkan justru memberikan hak akses enkripsi penuh kepada perangkat tersebut.
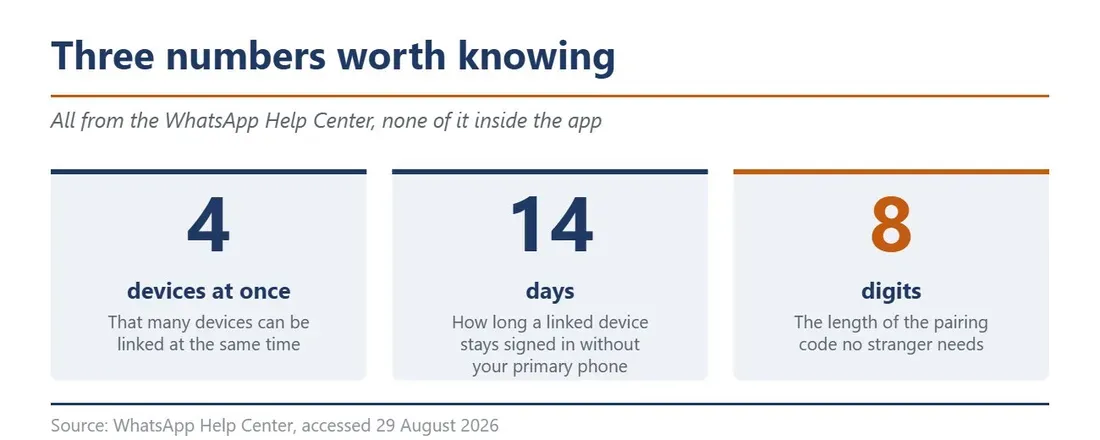
WhatsApp mengizinkan hingga empat perangkat tambahan untuk terhubung secara bersamaan ke satu nomor akun utama. Proses penautan kini tidak lagi hanya mengandalkan pemindaian kode QR di layar komputer, tetapi juga bisa dilakukan hanya dengan memasukkan nomor telepon dan kode otentikasi sekali pakai. Fleksibilitas inilah yang membuka celah manipulasi baru di kalangan pengguna awam.
Modus Ghost Pairing dan Jebakan Rekayasa Sosial
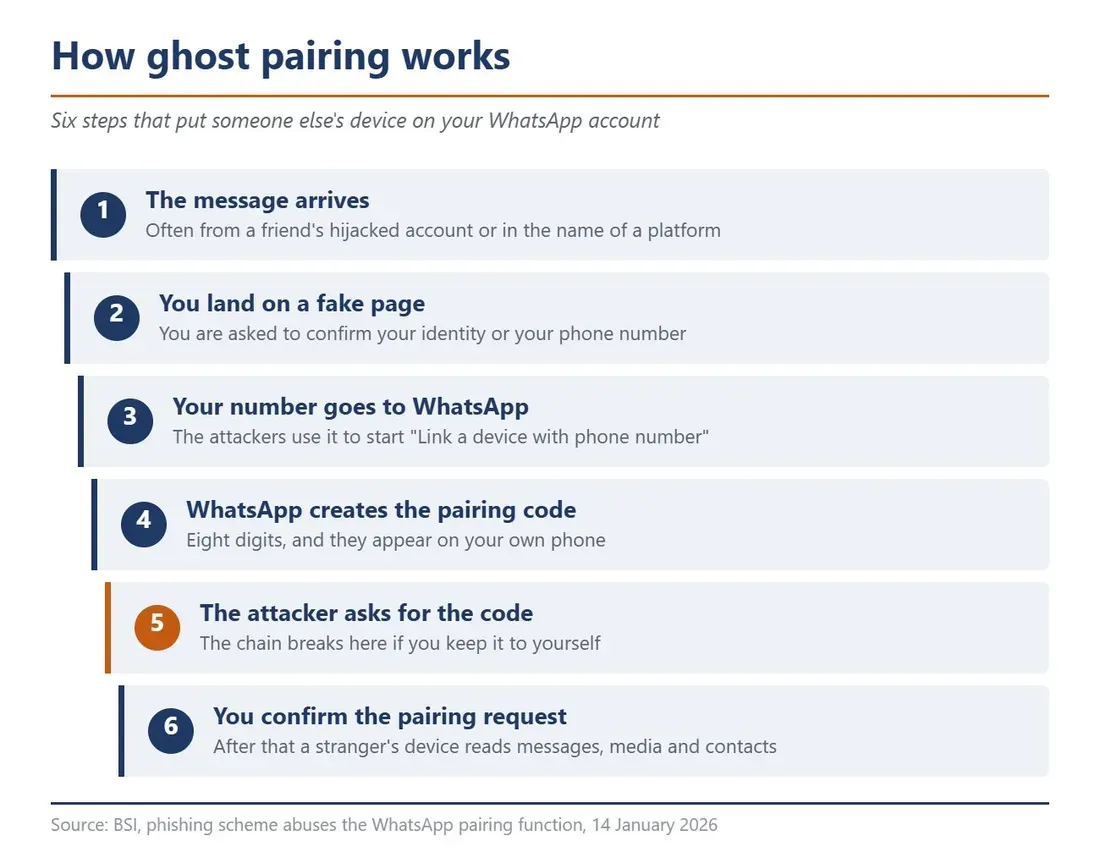
Lembaga keamanan siber federal Jerman (BSI) telah mengeluarkan peringatan resmi mengenai metode phishing baru yang dikenal dengan istilah ghost pairing. Skema ini bekerja sangat rapi melalui pesan rekayasa sosial, sering kali dikirim dari akun teman yang sudah diretas sebelumnya atau mengatasnamakan platform resmi yang meminta konfirmasi identitas melalui tautan palsu.
Saat korban memasukkan nomor telepon di situs jebakan tersebut, pelaku secara bersamaan memicu permintaan Tautkan Perangkat dengan Nomor Telepon di aplikasi WhatsApp mereka. WhatsApp kemudian mengirimkan kode verifikasi delapan digit ke ponsel korban. Karena mengira kode tersebut adalah bagian dari verifikasi identitas di situs palsu, korban memasukkan kode tersebut atau menyetujui notifikasi pairing yang muncul di aplikasi WhatsApp mereka tanpa sadar telah memberikan akses penuh kepada peretas.
Batasan 14 Hari yang Tidak Berfungsi Sebagai Proteksi
WhatsApp memiliki aturan di pusat bantuan yang menyatakan bahwa pengguna harus masuk ke ponsel utama setidaknya sekali setiap 14 hari agar perangkat yang tertaut tetap aktif. Aturan ini sekilas terdengar seperti mekanisme perlindungan akun otomatis. Sayangnya, aturan ini hanya efektif untuk memutus perangkat usang yang memang sudah tidak pernah digunakan lagi.
Bagi mayoritas pengguna modern yang membuka WhatsApp setiap hari di ponsel utama, aktivitas harian tersebut justru secara otomatis memperbarui masa aktif seluruh sesi perangkat yang terhubung, termasuk perangkat milik peretas. Akibatnya, pelaku kejahatan dapat terus memantau seluruh obrolan pribadi tanpa batas waktu selama pengguna tidak memeriksa daftar perangkat aktif secara manual.
Langkah Pencegahan untuk Melindungi Akun WhatsApp
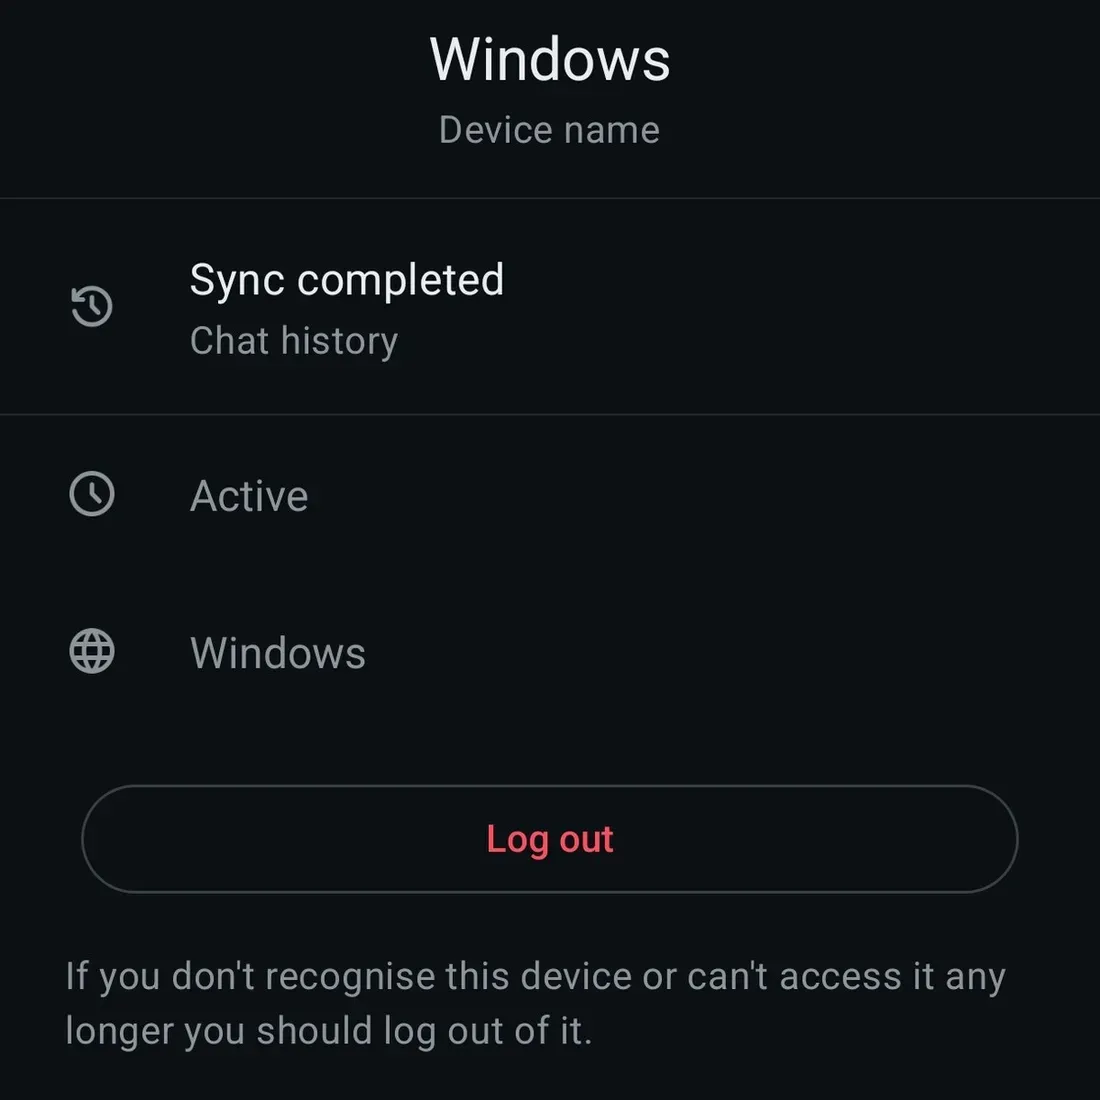
Untuk mengantisipasi risiko penyusupan melalui metode ini, pengguna disarankan untuk rutin memeriksa menu Perangkat Tertaut secara berkala. Jika menemukan perangkat mencurigakan atau nama peramban web yang tidak dikenal, segera pilih opsi Keluar (Log out) pada perangkat tersebut untuk memutus akses seketika.
Selain itu, jangan pernah memberikan kode pairing delapan digit kepada siapa pun atau mengonfirmasi permintaan penautan perangkat yang tidak Anda inisiasi sendiri di ponsel utama. Mengaktifkan fitur Verifikasi Dua Langkah (Two-Step Verification) dengan PIN enam digit dan mendaftarkan alamat email pemulihan juga menjadi langkah wajib guna memperkuat lapisan keamanan akun Anda dari berbagai teknik peretasan modern.