Kabar mengejutkan datang dari panggung keamanan siber global. Intel secara mendadak menghentikan program bug bounty legendaris yang selama ini memberi hadiah uang tunai hingga Rp1,77 miliar ($100,000) bagi para peneliti yang berhasil menemukan celah keamanan berbahaya pada produk mereka.
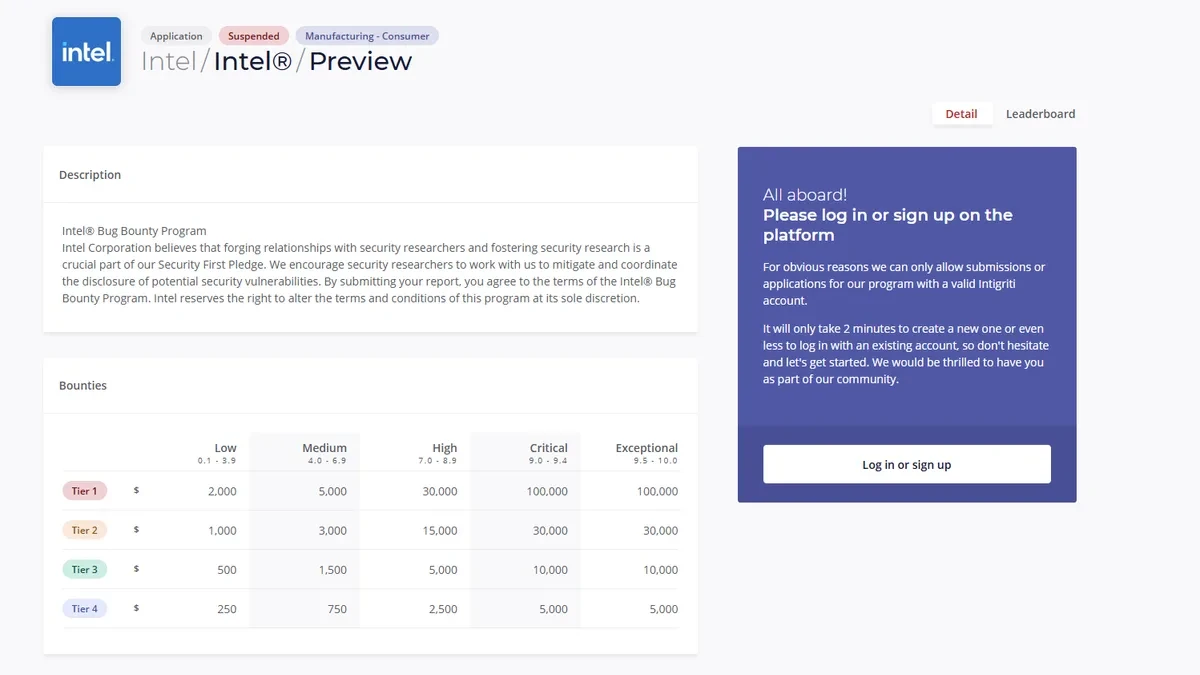
Langkah ini menandai pergeseran besar dalam strategi pertahanan siber Intel. Sebagai gantinya, raksasa semikonduktor ini beralih ke skema pelaporan kerentanan sukarela (responsible disclosure) di platform Intigriti. Melalui skema baru tersebut, para pegiat keamanan digital tetap dipersilakan melaporkan kelemahan pada perangkat keras, firmware, perangkat lunak, maupun proyek sumber terbuka Intel, namun tanpa ada kompensasi finansial sepeser pun.
Riwayat Efektivitas yang Berakhir Tiba-Tiba
Program imbalan keamanan Intel pertama kali dirintis melalui jalur undangan khusus pada 2017 silam, sebelum akhirnya dibuka untuk umum pada 2018. Sepanjang perjalanannya, program ini terbukti sangat efektif memangkas risiko eksploitasi siber fatal sebelum dimanfaatkan oleh peretas jahat.
Sistem pembagian hadiah sebelumnya dibagi ke dalam empat tingkatan berjenjang. Peneliti yang menemukan kelemahan minor berhak mengantongi Rp4,4 jutaan ($250), sedangkan temuan celah kritis tingkat tinggi diganjar hadiah maksimal hingga Rp1,77 miliar ($100,000). Bahkan pada 2020 saja, hampir separuh dari total daftar kerentanan dan eksposur umum (CVE) yang ditambal Intel bersumber langsung dari kontribusi para peneliti independen di program tersebut.
Keputusan penghentian insentif ini terbilang mendadak. Pada awal 2025 lalu, Intel sempat menyatakan sedang mengevaluasi kriteria peningkatan nilai hadiah, sehingga penangguhan total ini memicu tanda tanya besar di kalangan komunitas keamanan siber.
Tekanan Banjir Laporan Otomatis Berbasis AI
Kendati Intel belum membeberkan alasan resmi di balik pembekuan program ini, tren industri teknologi mengarah kuat pada ledakan penggunaan kecerdasan buatan (AI) sebagai pemicu utamanya. Berbagai proyek komputasi global belakangan ini kewalahan menghadapi gelombang laporan celah keamanan otomatis yang dihasilkan oleh peranti AI generatif.
Sebagai gambaran nyata, jumlah laporan CVE pada kernel sistem operasi Linux melonjak tajam dari rata-rata sekitar 500 laporan per versi rilis menjadi hampir 2.000 laporan. Pencipta Linux, Linus Torvalds, sempat mengeluhkan bahwa tumpukan laporan duplikat hasil ketikan AI membuat pengelolaan daftar keamanan menjadi nyaris mustahil ditangani secara manual.
Dampak serupa juga memaksa proyek sumber terbuka populer Curl menutup total program sayembara kerentanan mereka menyusul serbuan laporan otomatis berkualitas rendah yang tidak valid. Platform keamanan siber terkemuka seperti HackerOne bahkan mengambil jeda penangguhan untuk program Internet Bug Bounty pada awal tahun ini karena sistem mereka kewalahan menyortir ribuan laporan berbasis AI.
Dampak Bagi Ekosistem Keamanan Komputasi
Langkah Intel memangkas insentif uang tunai diperkirakan menjadi benteng darurat guna membendung banjir laporan sampah otomatis yang membebani tim pengembang internal mereka. Namun, perubahan kebijakan ini bukan tanpa risiko.
Tanpa imbalan finansial yang sepadan dengan waktu dan keahlian riset yang rumit, motivasi para peneliti keamanan independen untuk mengaudit arsitektur chip Intel dikhawatirkan menurun. Bagi para pengguna laptop dan PC di seluruh dunia, ketergantungan kini bergeser sepenuhnya pada ketelitian tim internal Intel serta dedikasi moral para periset yang bersedia melapor secara cuma-cuma demi menjaga keamanan ekosistem digital bersama.