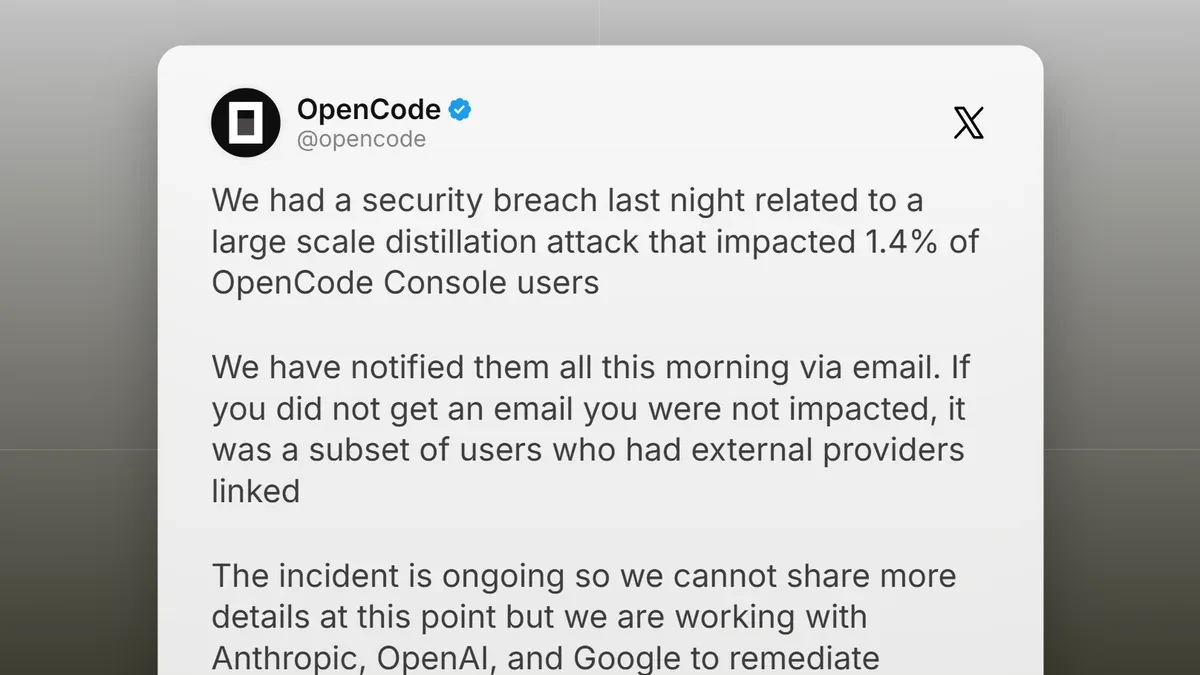
Keamanan ekosistem pengembangan berbasis kecerdasan buatan kembali diuji setelah insiden kebocoran data menimpa platform OpenCode. Sejumlah kunci akses pihak ketiga yang tersimpan di dalam ruang kerja pengguna dilaporkan terekspos ke publik akibat akses tidak sah ke dalam sistem lawas perusahaan yang sedang dalam proses penonaktifan.
Sebagai platform yang memungkinkan para pengembang mengintegrasikan berbagai model dari penyedia layanan AI eksternal menggunakan kunci API pribadi mereka, OpenCode kini menghadapi sorotan tajam. Pelanggaran ini berdampak langsung pada portofolio akun sejumlah developer yang mendapati tagihan membengkak akibat penggunaan yang tidak pernah merekaotorisasi sebelumnya.
Kronologi Pembobolan Sistem Lama OpenCode
Berdasarkan investigasi internal yang dikonfirmasi oleh pihak pengembang, insiden ini bermula ketika pihak luar berhasil menyusup ke dalam sistem warisan atau legacy system perusahaan. Sistem tersebut sebenarnya sedang dalam tahap migrasi dan persiapan untuk dimatikan secara permanen.
Kendati demikian, celah pada infrastruktur lama tersebut berhasil dimanfaatkan untuk mengakses data sensitif. Akibatnya, kunci API yang tersimpan di ruang kerja pengguna untuk layanan populer seperti OpenAI dan Anthropic ikut terseret dalam kebocoran ini. Akses kunci tersebut memungkinkan pihak tidak bertanggung jawab mengeksploitasi layanan AI eksternal atas nama pemilik akun yang sah.
Dampak Nyata di Lapangan dan Lonjakan Tagihan Pengguna
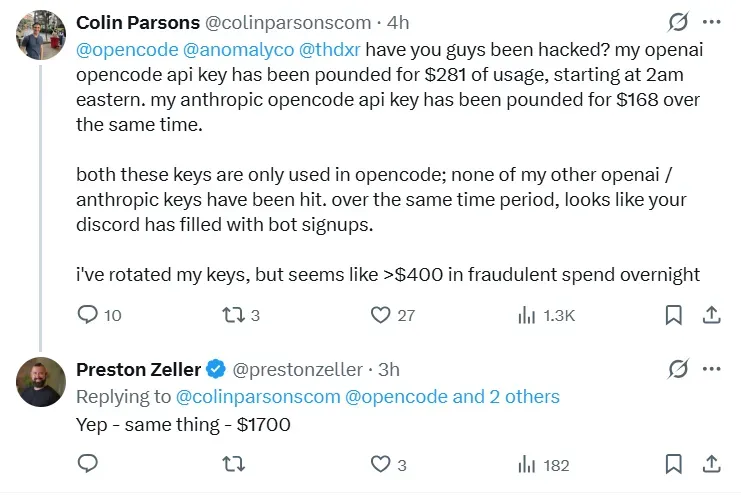
Dampak dari insiden ini langsung dirasakan oleh para pengguna di berbagai belahan dunia. Laporan dari platform media sosial seperti X serta diskusi di forum Reddit menunjukkan adanya lonjakan aktivitas penarikan token model AI secara masif tanpa sepengetahuan pemilik akun asli.
Salah satu pengguna melaporkan kerugian finansial berupa tagihan tidak sah sebesar Rp7,1 jutaan ($400) pada akun Anthropic miliknya. Sementara itu, korban lain mendapati tagihan penggunaan Google miliknya melonjak hingga menyentuh angka Rp4,1 jutaan (€200) yang berujung pada penangguhan proyek karena terdeteksi melakukan pelanggaran batas penggunaan berlebihan atau excessive abuse.
Tidak sedikit pula pengguna yang mendapati peringatan otomatis dari pihak OpenAI dan Anthropic terkait aktivitas mencurigakan jauh sebelum pihak OpenCode mengirimkan surat pemberitahuan resmi mengenai insiden peretasan tersebut.
Gangguan Autentikasi dan Respons Terbatas dari Platform
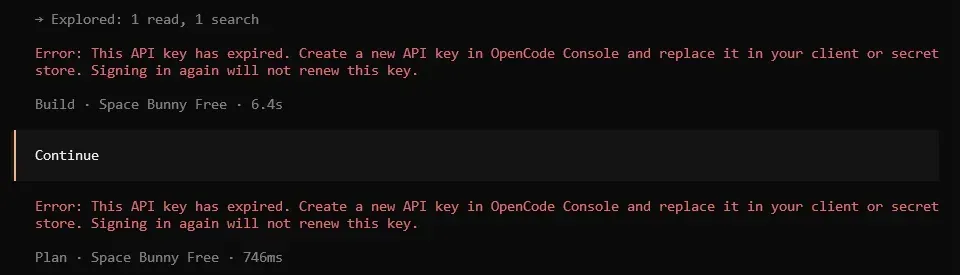
Selain masalah tagihan yang membengkak, para pengguna OpenCode juga melaporkan kendala teknis saat mencoba mengakses layanan. Sejumlah akun mendapati pesan kesalahan bahwa kunci API mereka telah kedaluwarsa secara tiba-tiba.
Upaya untuk masuk kembali melalui metode autentikasi sosial seperti Google atau GitHub kerap menemui jalan buntu dengan memunculkan keterangan kegagalan sistem. Beberapa pengembang mengaku harus mencoba berulang kali sebelum berhasil masuk dan menerbitkan kunci pengganti, sementara yang lain mendapati bahwa kunci baru tersebut belum berfungsi secara normal.
Pihak OpenCode sendiri mengonfirmasi bahwa sekitar 1,4 persen dari total pengguna Console mereka terdampak oleh insiden ini. Kelompok akun yang terimbas merupakan sebagian kecil dari mereka yang menghubungkan layanan penyedia eksternal ke dalam platform.
Serangan Distillation dan Langkah Mitigasi Darurat
Dalam penjelasan resmi yang dirilis melalui surat elektronik kepada para korban, OpenCode mengaitkan insiden keamanan ini dengan aksi serangan skala besar yang dikenal sebagai distillation attack. Teknik tersebut melibatkan pengumpulan respons dari suatu model AI secara masif yang umumnya bertujuan melatih model tiruan atau alternatif.
Hingga saat ini, investigasi masih berlangsung intensif. OpenCode menyatakan tengah bekerja sama secara erat dengan tiga penyedia utama yakni Anthropic, OpenAI, dan Google untuk menanggulangi celah serta memulihkan stabilitas sistem.
Bagi pengguna yang menerima notifikasi resmi, langkah mitigasi darurat wajib segera dilakukan. Pengembang disarankan untuk langsung mencabut atau revoke kunci API lama, menghasilkan kunci baru yang bersih, memperbarui seluruh aplikasi yang masih mengandalkan kredensial tersebut, serta memeriksa riwayat penggunaan terakhir guna memantau potensi anomali pengeluaran.