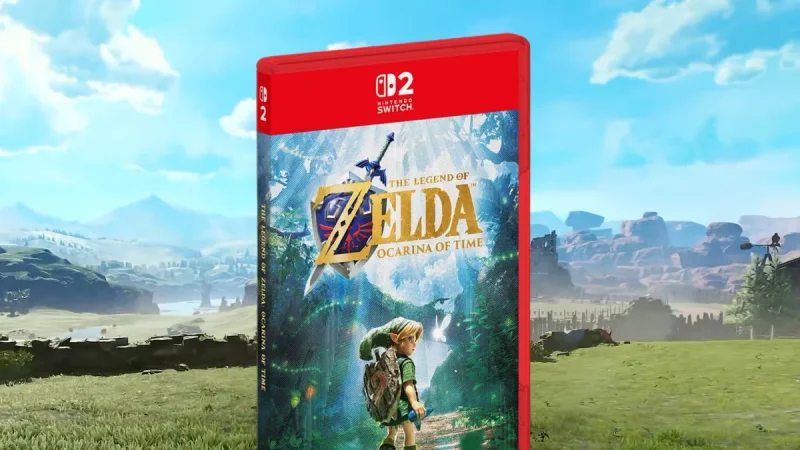
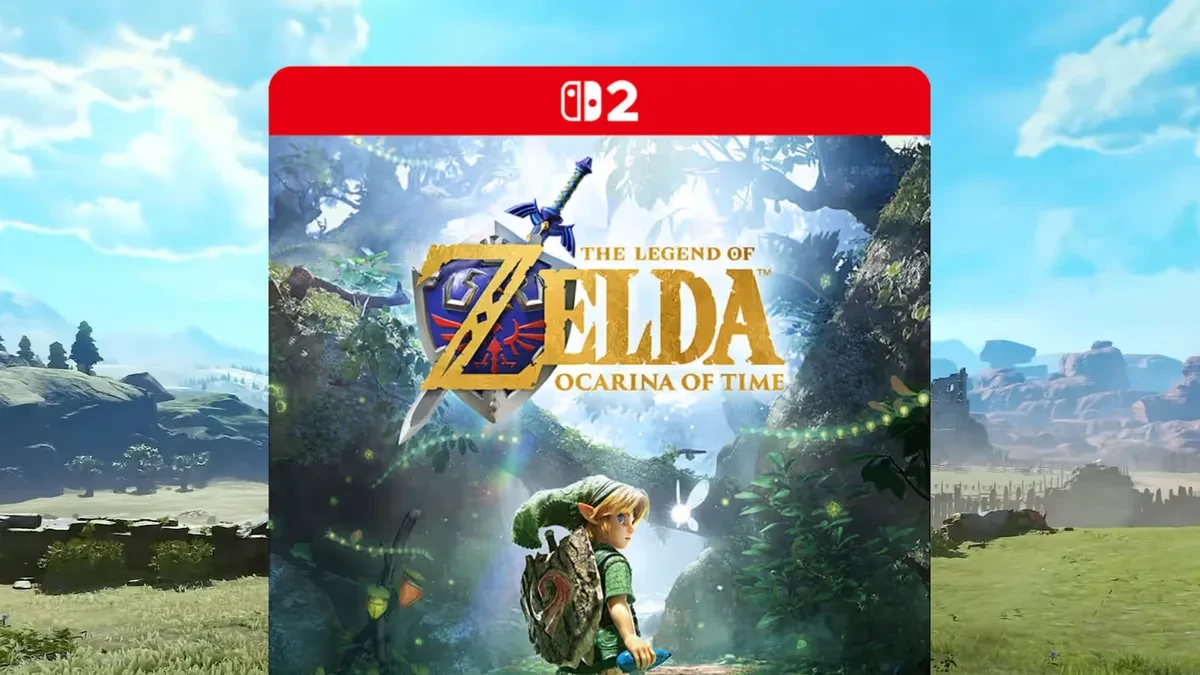
Fase pra-unduh untuk proyek reka ulang Zelda Ocarina of Time Remake resmi dibuka di Nintendo eShop untuk konsol handheld generasi baru, Nintendo Switch 2. Para pembeli digital sudah bisa mengunduh berkas permainan sebesar 24,54 GB tersebut sebelum tanggal peluncuran resminya pada 5 November. Namun, terbukanya akses unduhan ini berbarengan dengan gejolak di komunitas peretas konsol.
Aktivitas peretasan yang memanfaatkan eksploit ns2jb pada Nintendo Switch 2 memicu kekhawatiran meluas terkait potensi pembocoran berkas internal game. Eksploit ini sebelumnya sukses membedah struktur data game seperti Deltarune dan Mario Kart World, di mana varian game balap tersebut bahkan dilaporkan sempat dijalankan di perangkat macOS. Kini, sasaran utama para pembobol data bergeser ke judul legendaris buatan Nintendo tersebut.
Ancaman Eksploit ns2jb dan Realitas Enkripsi File eShop
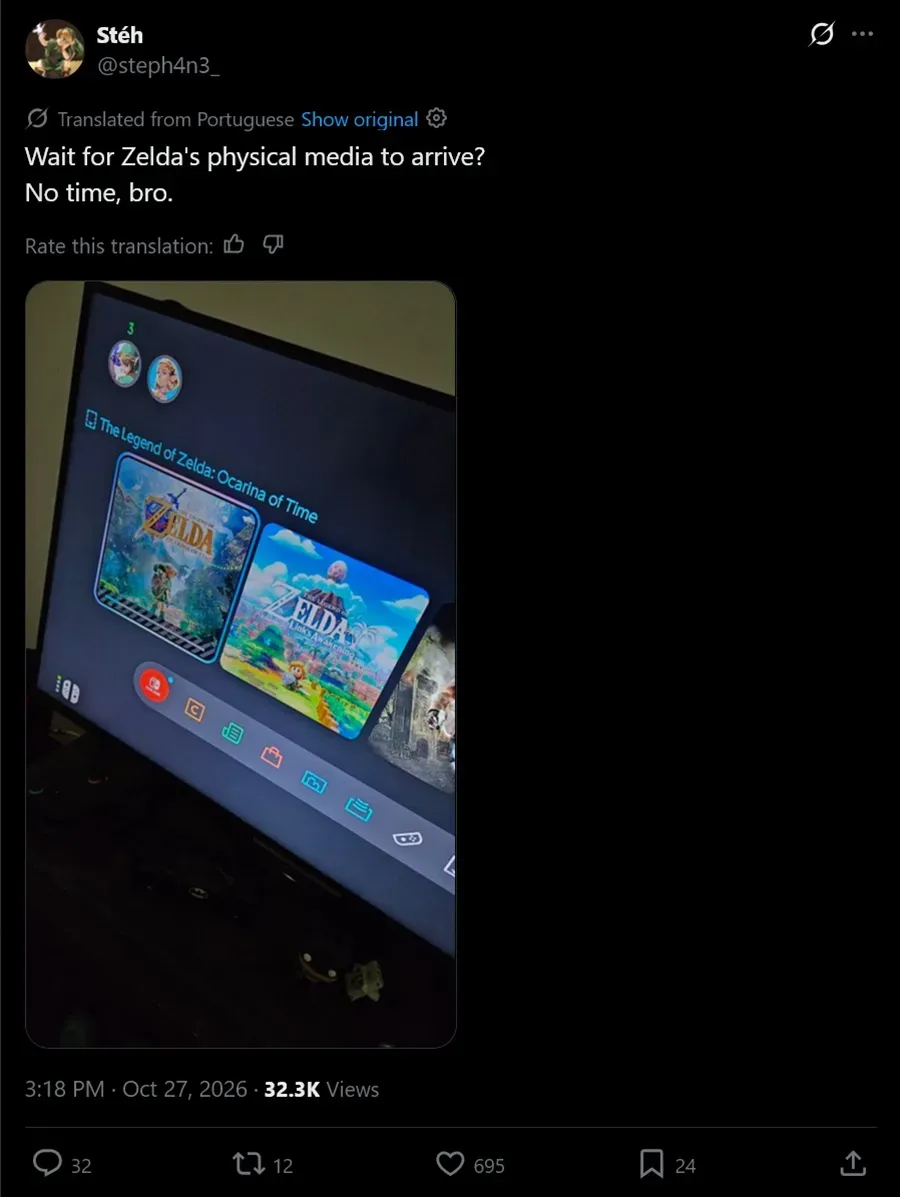
Pemanfaatan eksploit ns2jb memang membuka pintu ke dalam sistem berkas konsol handheld ini. Celah keamanan ini bersumber dari kerentanan aplikasi SmileBASIC 4 yang ada pada arsitektur generasi sebelumnya. Meskipun demikian, para peretas belum bisa dengan mudah menjadikan berkas pra-unduh ini sebagai salinan game yang dapat langsung dimainkan.
Enkripsi digital masih bertahan. Nintendo mengunci seluruh paket data pra-unduh dari Nintendo eShop dengan kunci dekripsi khusus. Kunci tersebut baru disebarkan secara otomatis melalui server saat jadwal peluncuran resmi dibuka. Tanpa kunci ini, data sebesar 24,54 GB milik Zelda Ocarina of Time Remake hanyalah kumpulan berkas acak yang tidak dapat dieksekusi.
Kunci dekripsi belum dirilis. Meski demikian, para data miner masih bisa membaca nama berkas dan struktur direktori di dalam paket instalasi. Dari pemeriksaan struktur berkas, informasi sensitif seperti perubahan tata letak dungeon dibanding versi N64 klasik serta baris dialog tambahan yang diperluas oleh Nintendo berpotensi bocor ke publik lebih awal.
Keterbatasan Eksploit Kernel dan Ekosistem Emulator Switch 2
Celah keamanan yang ada saat ini memiliki batasan teknis yang cukup mendasar. Eksploit ns2jb murni bekerja pada tingkatan sistem berkas aplikasi (file system vulnerability). Kerentanan ini tidak menembus hingga ke tingkat eksploit kernel yang mampu memberikan akses pengontrolan perangkat keras secara penuh.
Emulator Switch 2 belum siap. Hal ini membedakan kondisi saat ini dengan insiden pembocoran Zelda: Tears of the Kingdom pada Mei 2023. Kala itu, game bocor lebih dari 10 hari sebelum rilis karena kematangan ekosistem emulator pada konsol Switch generasi pertama yang sudah sanggup menjalankan berkas ROM secara lancar.
Tanpa adanya emulator yang kompatibel dan celah kernel yang matang, potensi munculnya berkas permainan yang dapat dimainkan (playable backup) secara ilegal sebelum 5 November tergolong sangat kecil. Pembocoran data lebih berorientasi pada naskah teks, aset audio, dan daftar model karakter.
Ancaman Ritel Fisik dan Evaluasi Distribusi Nintendo
Ancaman terbesar pembocoran konten sebenarnya tidak datang dari saluran digital Nintendo eShop. Kaset fisik jadi ancaman nyata. Kebocoran game Nintendo paling masif sepanjang sejarah hampir selalu bersumber dari pengiriman kaset fisik (Game Card) oleh pihak ritel yang mencuri start penjualan.
Kasus serupa terjadi pada Juni 2025 ketika kartu fisik Donkey Kong Bananza sampai ke tangan pembeli lebih awal dari jadwal resmi. Potongan adegan cerita dan detail permainan langsung tersebar di media sosial dalam hitungan jam. Mengingat volume pemesanan awal untuk reka ulang Zelda ini sangat masif, kecerobohan rantai pasok ritel fisik menjadi titik lemah yang paling riskan dimanfaatkan.
Sistem keamanan enkripsi Pre-load eShop 24GB terbukti tangguh menahan eksekusi kode liar di Nintendo Switch 2. Celah SmileBASIC 4 hanya memberi sedikit celah bagi data miner untuk mengintip aset mentah, namun tidak cukup kuat untuk merusak integritas peluncuran game secara keseluruhan.