Ancaman siber serius tengah mengintai para pemilik server jaringan lokal atau homelab. Dua celah keamanan tingkat tinggi pada bahasa pemrograman PHP, yang diidentifikasi sebagai CVE-2026-109618 dan CVE-2026-109619, berpotensi mengeksekusi kode berbahaya tanpa perlu proses autentikasi. Kerentanan yang dijuluki "PHP2Shell" ini mengantongi skor keparahan CVSS 4.0 sebesar 9.2 dari 10. Dampaknya sangat fatal. Celah ini dapat mengeksploitasi sistem sebelum halaman login sempat muncul di layar.
Sistem operasi server penyimpan data NAS, peranti firewall, hingga kontainer Nextcloud yang terpapar internet menjadi sasaran empuk. Firma keamanan watchTowr mengonfirmasi adanya percobaan serangan aktif di jagat maya. Beruntung, hingga saat ini belum ada laporan peretasan yang sukses membobol sistem. Meski demikian, langkah mitigasi darurat harus segera dilakukan sebelum celah ini dimanfaatkan oleh peretas.
Sistem NAS QNAP dan Synology: Matikan Port Forwarding Sekarang
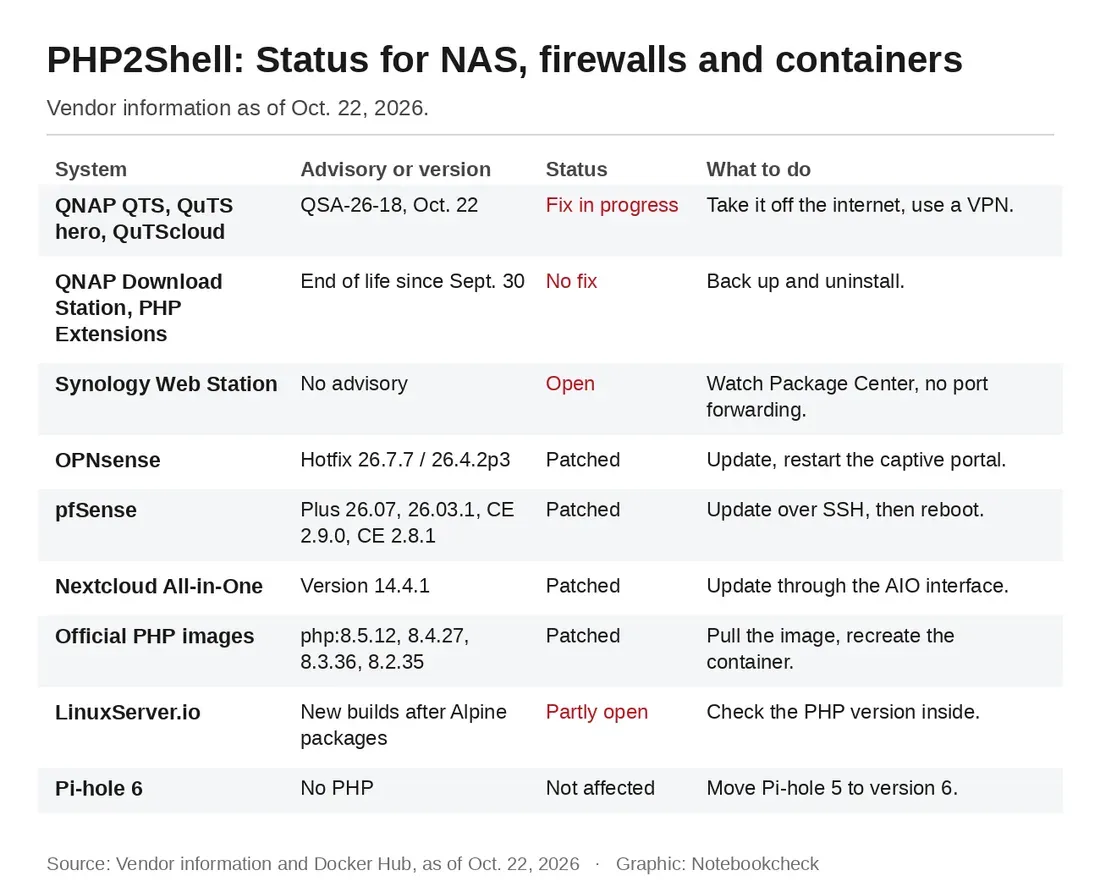
QNAP telah menerbitkan buletin panduan keamanan QSA-26-18. Perangkat yang terdampak mencakup QTS 6.1.0, QTS 5.2.11, QuTS hero, hingga QuTScloud. Sayangnya, tambalan resmi saat ini masih dalam tahap pengerjaan. Pengguna sangat disarankan untuk menarik NAS mereka dari akses internet publik. Matikan fitur port forwarding dan UPnP pada router. Untuk akses jarak jauh, andalkan koneksi VPN seperti QVPN.
Pengguna aplikasi legacy Download Station wajib bertindak tegas. Layanan ini tidak lagi menerima pembaruan keamanan karena masa dukungannya telah berakhir. Segera hapus aplikasi tersebut. Sementara itu, Synology belum menerbitkan buletin resmi terkait PHP2Shell. Kendati demikian, pengguna Web Station disarankan mengambil langkah pencegahan serupa. Matikan akses langsung dari internet dan gunakan VPN. Mengubah konfigurasi session.upload_progress.enabled di profil PHP memang bisa memperlambat serangan, tetapi tidak menutup celah secara penuh.
Firewall OPNsense dan pfSense: Pembaruan Resmi Telah Meluncur
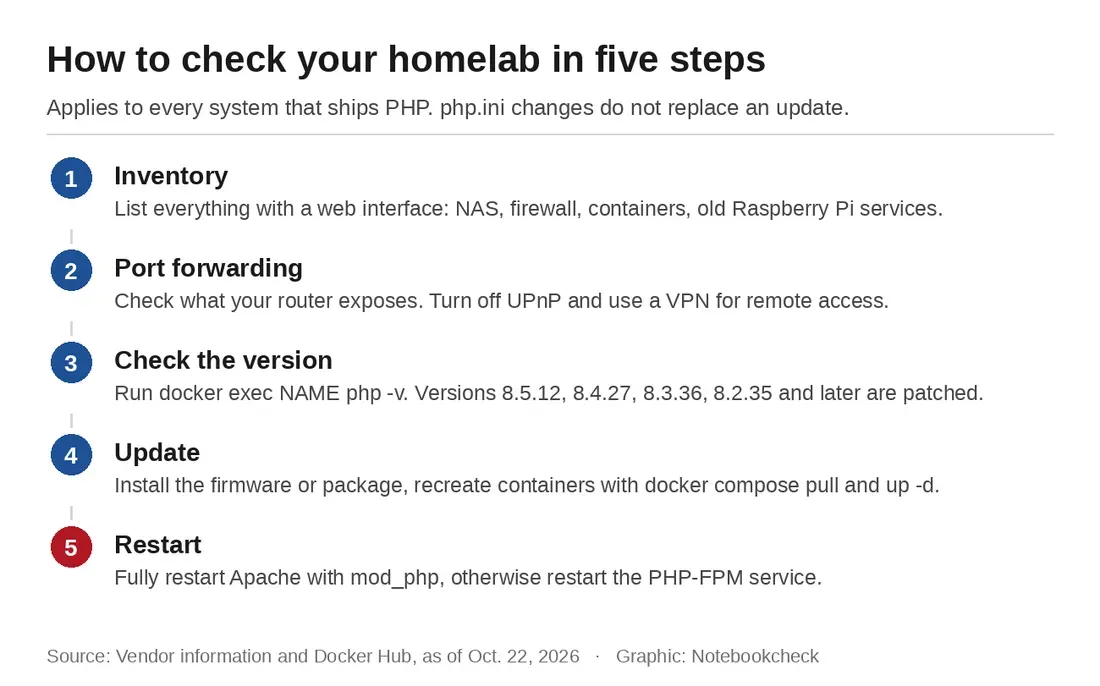
Kabar baik datang bagi pengguna router dan firewall berbasis OPNsense dan pfSense. Kedua proyek open-source ini bergerak sangat cepat meluncurkan perbaikan. OPNsense merilis hotfix 26.7.7 untuk Community Edition dengan PHP 8.5.12 dan versi 26.4.2p3 untuk Business Edition dengan PHP 8.3.36. Jika Anda mengaktifkan layanan captive portal, pastikan untuk melakukan restart pada service tersebut setelah proses update selesai.
Netgate juga menyalurkan pembaruan PHP untuk pfSense Plus serta pfSense CE 2.9.0 dan 2.8.1. Perlu dicatat, pembaruan pfSense tidak bisa dilakukan dari antarmuka web. Anda wajib mengeksekusinya via terminal SSH atau konsol perintah. Jalankan perintah pfSense-upgrade -c lalu dilanjutkan dengan pkg upgrade. Lakukan reboot sistem agar perubahan diterapkan sempurna.
Kontainer Docker, Nextcloud, dan Server Linux
Bagi pengelola kontainer Docker, citra resmi PHP bertag terbaru seperti php:8.4.27-fpm sudah tersedia di Docker Hub. Layanan Nextcloud All-in-One versi 14.4.1 juga telah mengintegrasikan pembaruan PHP ini. Ingat, mengunduh image baru saja tidak cukup. Anda harus menghentikan dan membuat ulang kontainer yang sedang berjalan. Gunakan perintah docker compose pull diikuti docker compose up -d untuk menerapkan perubahan.
Bagi sistem Linux Ubuntu atau Debian, pembaruan didistribusikan melalui paket repositori resmi. Setelah melakukan update, restart service seperti Apache atau PHP-FPM agar kode baru aktif. Sedangkan bagi pengguna Pi-hole, versi 6 sudah sepenuhnya bebas dari ketergantungan PHP dan lighttpd. Jika masih menggunakan Pi-hole versi 5, inilah momen paling tepat untuk melakukan upgrade sistem.
Solusi Jangka Panjang: Kunci Akses Publik Menggunakan VPN
Mengubah konfigurasi php.ini seperti memory_limit=-1 hanya bersifat sementara. Pengaturan ini tidak menutup celah secara utuh. Solusi paling ampuh untuk mengamankan homelab adalah dengan membatasi akses terbuka dari internet. Jangan biarkan port HTTP atau HTTPS terbuka langsung ke publik.
Gunakan jaringan privat virtual seperti WireGuard atau Tailscale untuk mengakses peranti homelab dari luar rumah. Cara ini terbukti paling aman menjaga ekosistem jaringan Anda dari ancaman serangan teratur seperti PHP2Shell.