Sebuah celah keamanan kritis kembali mengguncang ekosistem Android, khususnya bagi para pemilik perangkat buatan OnePlus dan Oppo. Peneliti keamanan siber Rasmus Moorats berhasil membuktikan bahwa sebuah aplikasi jahat tanpa izin apa pun mampu meretas sistem keamanan bawaan OxygenOS pada perangkat OnePlus 15 non-root untuk mengambil alih kendali penuh perangkat secara simultan. Temuan ini mengejutkan komunitas keamanan siber. Pasalnya, aplikasi penguji tersebut tidak memerlukan satu pun permintaan izin saat diinstal maupun dijalankan oleh pengguna. Aplikasi ini tidak meminta izin.
Eksploitasi ini awalnya dikembangkan Moorats pada OnePlus 12 Pro lama yang sudah dalam kondisi di-unlocked serta memiliki akses root untuk keperluan riset. Namun, daya hancur sesungguhnya terbukti ketika ia memasang aplikasi penguji yang sama pada OnePlus 15 dengan versi firmware OxygenOS 16.0.3.503. Ponsel tersebut berada dalam kondisi standar pabrikan tanpa modifikasi atau akses root sama sekali. Pengujian pertama langsung membuahkan hasil manis. Aplikasi berhasil menembus batasan sandbox Android hanya dalam sekali percobaan tanpa memicu peringatan sistem apa pun.
Rantai Eksploitasi AtlasService dan Komponen olc2
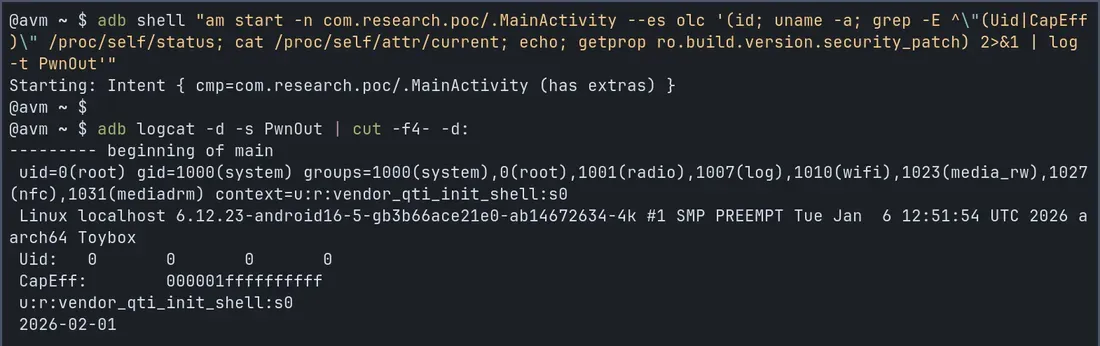
Lubang keamanan ini tergolong sangat kritis. Penetrasi ini bekerja dengan mengombinasikan dua celah keamanan terpisah pada komponen internal OxygenOS secara berurutan. Celah pertama bermula pada komponen AtlasService. Ini merupakan layanan latar belakang (background service) milik sistem yang bertugas mengumpulkan informasi diagnostik dan debugging. Layanan ini berjalan dengan hak root. Sayangnya, AtlasService sama sekali tidak memverifikasi aplikasi mana yang mengirimkan permintaan perintah kepadanya.
Moorats menemukan bahwa aplikasi jahat dapat memanipulasi alat diagnostik audio di dalam AtlasService agar mengeksekusi sebagian dari permintaan tersebut sebagai perintah bertingkat root. Kendati Android masih membatasi ruang gerak proses hasil bentukan awal ini, peretas tidak berhenti di situ. Eksploitasi kemudian dilanjutkan dengan menargetkan komponen OnePlus lain yang bernama `olc2`. Komponen ini bertugas menjalankan perintah shell dan hanya mengecek apakah permintaan datang dari proses berstatus root.
Mekanisme peretasan ini memanfaatkan kelemahan beruntun melalui rantai eksploitasi yang diawali dari AtlasService untuk menjalankan perintah sebagai root lalu dilanjutkan ke komponen olc2 yang memvalidasi hak akses tersebut tanpa menyaring asal-usul panggilan perintah awal. Karena proses buatan AtlasService sudah mengantongi status root bawaan, komponen `olc2` meloloskan pemeriksaan tersebut dengan mudah. Akibatnya, aplikasi biasa tanpa izin apa pun bisa mengeksekusi perintah shell dengan kendali penuh atas seluruh sistem smartphone.
Kronologi Penyingkapan dan Gertakan Hukum OnePlus
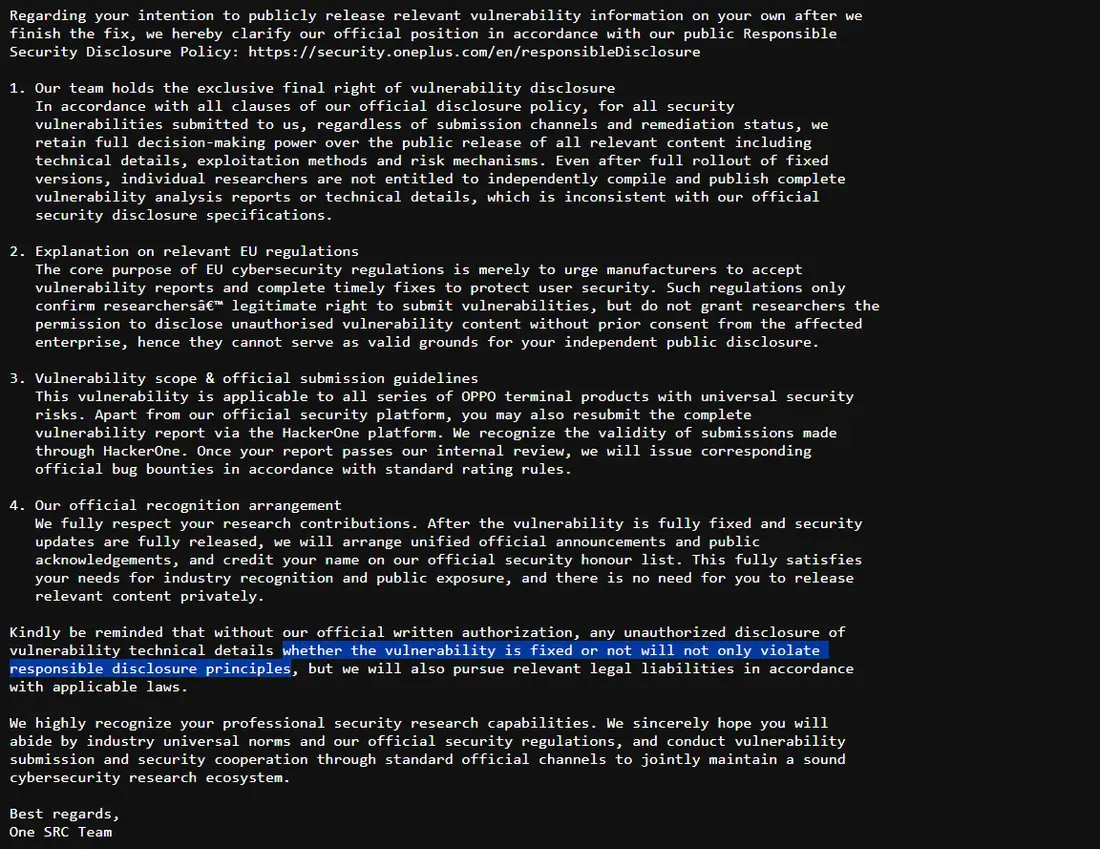
Proses pelaporan celah ini diwarnai dinamika yang cukup memprihatinkan dari pihak produsen. Moorats pertama kali melaporkan temuan berbahaya ini kepada OnePlus pada 18 April. Tanggapan pabrikan justru sangat mengecewakan peneliti. Peneliti menunggu berbulan-bulan tanpa kejelasan pasti. Laporannya sempat diabaikan tanpa balasan hingga ia harus mengirimkan pesan susulan. OnePlus baru memberikan konfirmasi resmi pada 20 Mei dan mengklaim bahwa perbaikan sistem sedang dijadwalkan.
Namun, dalam surat elektronik konfirmasi tersebut, pihak OnePlus menyertakan klaim sepihak. Mereka menyatakan memiliki hak tunggal untuk menentukan apakah detail teknis celah boleh dipublikasikan atau tidak, bahkan setelah pembaruan dirilis. Ancaman hukum sempat dilayangkan produsen tersebut. OnePlus berargumen bahwa regulasi keamanan siber Eropa tidak mengizinkan publikasi tanpa persetujuan produsen, serta mengancam akan menempuh jalur hukum jika Moorats tetap membeberkannya ke publik.
Meskipun laporan resmi mengenai kerentanan berbahaya ini telah dikirimkan sejak pertengahan April, proses penanganan pembaruan perangkat lunak memakan waktu hingga lima bulan lebih dan diwarnai gertakan ancaman jalur hukum terhadap sang peneliti. Moorats menyetujui permintaan perpanjangan waktu untuk tidak mempublikasikan temuan hingga 17 September. Namun, ketika ia meminta kejelasan status perbaikan pada Juli dan September, pihak produsen kembali bungkam. Komunikasi resmi sempat terhenti tanpa kepastian. Moorats akhirnya mempublikasikan analisis teknis tersebut pada 24 September beserta potongan kode penguji. Ia juga mengonfirmasi bahwa pembaruan OxygenOS 16.0.10.500(EX01) pada OnePlus 15 telah menambal kedua celah keamanan tersebut secara tuntas.
Menimbang Langkah Perlindungan bagi Pengguna OnePlus dan Oppo
Peneliti menduga celah ini berdampak luas pada berbagai lini perangkat OnePlus dan Oppo karena keterikatan basis kode OxygenOS dan ColorOS. Pengguna wajib segera memperbarui sistem operasi. Peretas tidak membutuhkan akses fisik langsung. Risiko penyerangan tetap ada. Pembaruan lunak menjadi jalan keluar utama. Bahaya mengintai pengguna yang lengah mengunduh.
Bagi para pemilik gawai OnePlus maupun Oppo, berikut adalah rekomendasi langkah yang perlu diambil:
• Sangat disarankan bagi pemilik OnePlus 15 dan seri terdampak lainnya untuk segera memeriksa menu pembaruan sistem lalu mengunduh versi OxygenOS 16.0.10.500(EX01) atau versi lebih baru guna menutup celah AtlasService dan olc2 secara permanen.
• Pengguna yang belum menerima patch keamanan resmi sebaiknya menahan diri dari mengunduh aplikasi di luar Google Play Store (file APK sembarangan) serta menghindari tautan asing yang berpotensi mengeksekusi file tersembunyi.