Serangan malware jenis ClickFix tengah melonjak tajam dan mengincar jutaan pengguna sistem operasi Windows serta Mac. Teknik peretasan rekayasa sosial ini tidak mengandalkan celah keamanan perangkat lunak, melainkan memanipulasi korbannya agar mengeksekusi perintah jahat secara manual hanya dengan tiga tombol keyboard. Laporan Digital Defense Report 2026 dari Microsoft mencatat eksekusi perintah berbahaya berbasis ClickFix telah menembus lebih dari 1,1 juta perangkat antara Februari hingga awal Mei 2026, melonjak delapan kali lipat dibanding periode sebelumnya.
Dampak dari peretasan ini telah menjangkau jaringan pemerintah. Lembaga keamanan siber federal Jerman, BSI, melaporkan pada 4 September bahwa varian bernama TerminalFix berhasil menembus jaringan lembaga negara dan mencoba menyebarkan ransomware. Ancaman ini berkembang pesat karena peretas memanfaatkan antusiasme masyarakat terhadap alat kecerdasan buatan populer seperti ChatGPT dan Claude.
Bagaimana Jebakan Copy-Paste ClickFix Bekerja
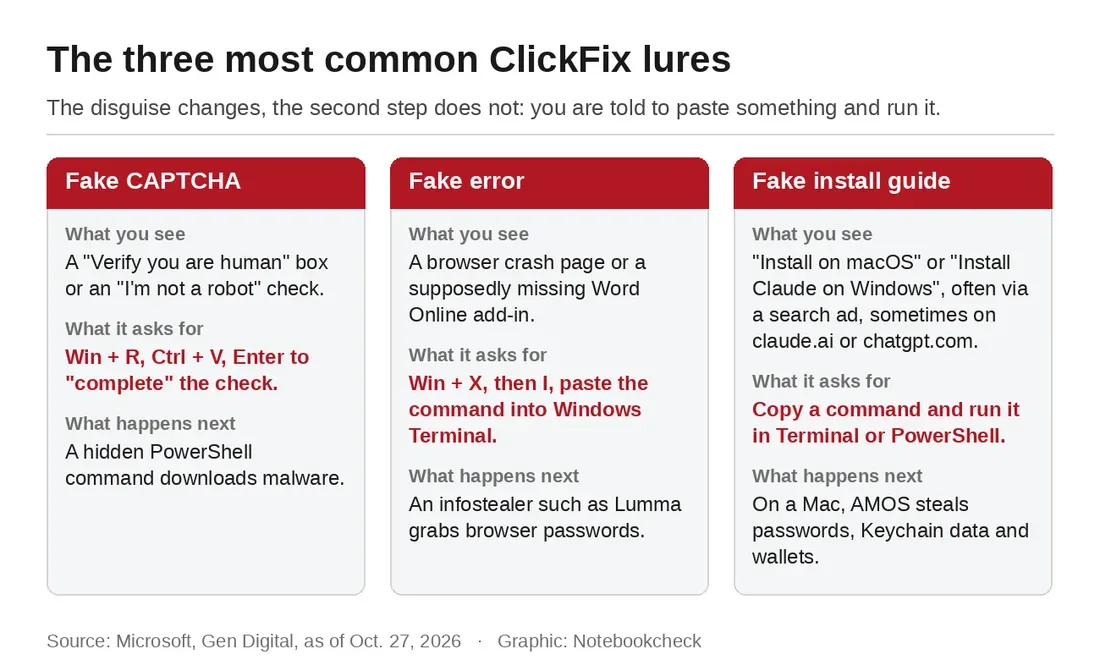
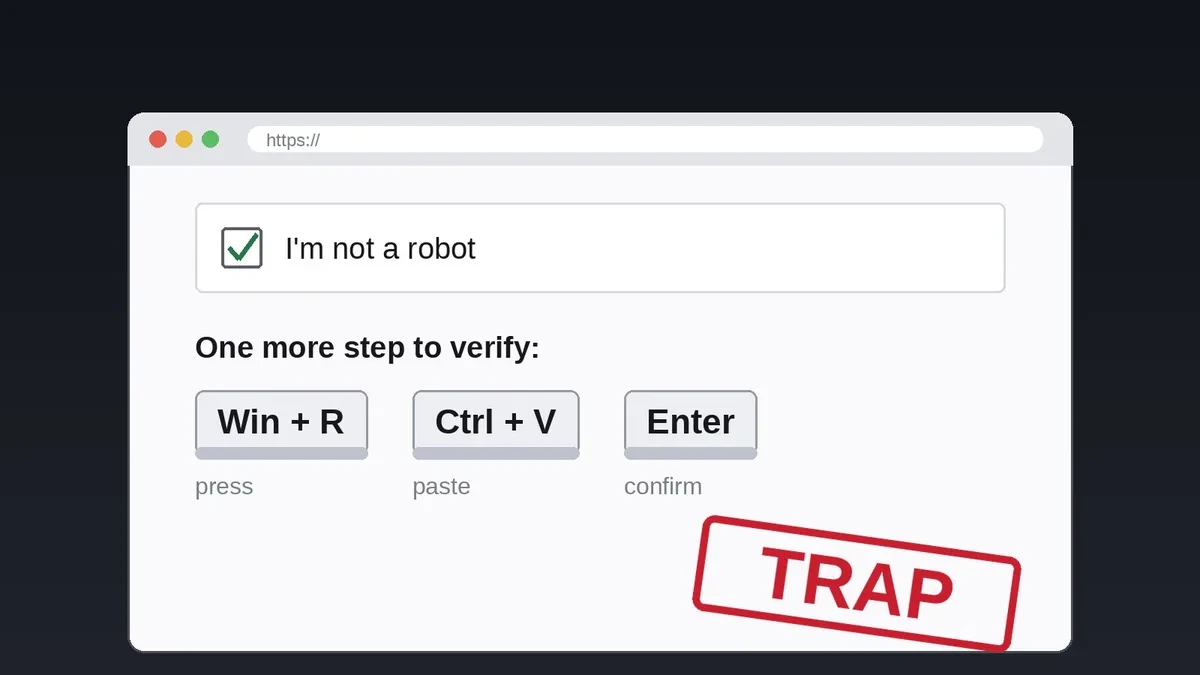
Alur peretasan ClickFix dimulai saat pengguna mengunjungi situs web yang menampilkan instruksi verifikasi sederhana. Bentuknya beragam, mulai dari kotak CAPTCHA palsu bertuliskan 'I am not a robot', pesan eror browser palsu, hingga petunjuk instalasi add-in Word Online. Ketika pengguna mengklik tombol di halaman tersebut, sebuah skrip tersembunyi langsung menyalin perintah berbahaya ke clipboard tanpa disadari.
Setelah kode tersalin, halaman web akan menampilkan panduan mengeksekusi perintah. Di perangkat Windows, korban diminta menekan kombinasi Win + R, menempelkan kode dengan Ctrl + V, lalu menekan Enter. Kampanye terbaru bahkan mengarahkan pengguna menekan Win + X lalu tombol I untuk membuka Windows Terminal secara langsung. Sementara di komputer Mac, pengguna diarahkan untuk membuka aplikasi Terminal dan menempelkan baris kode tersebut. Data pribadi langsung terkuras habis.
Perintah yang ditempelkan telah disamarkan sehingga pengguna awam tidak dapat membaca fungsinya. Kode tersebut bertugas mengunduh infostealer seperti Lumma pada Windows atau Atomic Stealer (AMOS) di macOS. Perangkat lunak jahat ini menguras kata sandi yang tersimpan, cookie sesi login, hingga dompet kripto. Banyak sistem keamanan antivirus gagal mendeteksi serangan ini karena perintah dijalankan secara sadar oleh pengguna.
Pengguna ChatGPT dan Claude Jadi Sasaran Utama
Sebagian besar korban terjebak melalui hasil pencarian di mesin pencari. Data Push Security yang dirilis BleepingComputer menunjukkan empat dari lima halaman ClickFix diakses melalui iklan mesin pencari, bukan lewat email phishing tradisional. Layanan analisis ANY.RUN mencatat 1.258 penyelidikan terkait alat AI palsu antara April hingga Oktober, di mana 81 persen di antaranya memalsukan identitas Claude, ChatGPT, atau Codex.
Peretas menggunakan taktik yang makin rapi. Halaman unduhan palsu sempat ditemukan terpasang di domain resmi claude.ai melalui promosi iklan Google Ads. Pada awal Oktober, model ChatGPT palsu di chatgpt.com juga mengarahkan pengguna untuk menjalankan perintah berbahaya di Windows. Waspadai iklan berbayar di mesin pencari. Alamat situs web yang terlihat resmi di bilah URL tidak lagi menjadi jaminan penuh bahwa halaman tersebut aman dari manipulasi.
Kampanye malware ClickFix di macOS juga makin sulit dideteksi oleh peneliti keamanan. Microsoft mengidentifikasi kampanye macOS yang hanya menampilkan umpan jahat jika browser dan perangkat lunak terdeteksi sebagai komputer Mac asli. Jika diakses melalui sistem pengujian keamanan, halaman hanya menampilkan layar kosong atau situs pengalih yang tidak berbahaya.
Respon Apple dan Microsoft Meredam Ancaman
Merespons maraknya teknik ini, Apple menyematkan proteksi baru pada pembaruan macOS 26.4. Ketika pengguna mencoba menempelkan perintah mencurigakan ke dalam aplikasi Terminal, sistem operasi akan menghentikan proses tersebut dan menampilkan pesan 'Possible malware, Paste blocked'. Fitur ini bekerja secara otomatis.
Meskipun peringatan di macOS 26.4 tersebut dapat diabaikan oleh pengguna, langkah Apple ini memberi lapisan pertahanan pertama yang krusial. Sebaliknya, Windows belum memiliki fitur peringatan serupa di tingkat Terminal. Administrator jaringan dapat mematikan dialog Run, namun peretas dengan cepat beralih menggunakan Windows Terminal untuk mengelak dari pembatasan tersebut.
Satu Aturan Emas dan Langkah Darurat Jika Terlanjur Terjebak
Menghindari perangkap ClickFix sebenarnya sangat sederhana jika pengguna memegang satu aturan dasar. Tidak ada situs web resmi, verifikasi CAPTCHA, maupun program instalasi aplikasi yang akan meminta pengguna menempelkan perintah apa pun ke dalam Win + R, Windows Terminal, PowerShell, atau Mac Terminal. Jangan pernah tekan tombol Enter. Pengecualian hanya berlaku untuk alat pengembang berbasis command line seperti Claude Code yang diunduh langsung dari dokumentasi resmi pengembang.
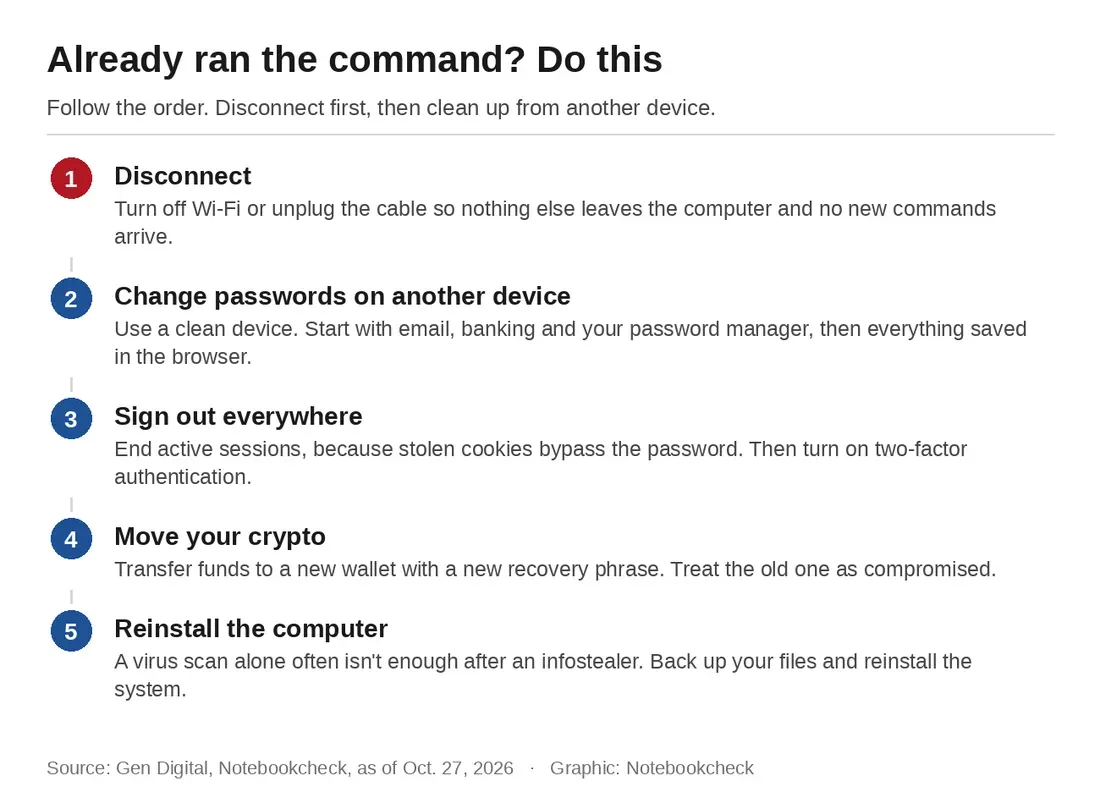
Jika Anda atau kerabat terlanjur mengeksekusi perintah ClickFix, tindakan cepat wajib dilakukan. Putuskan koneksi internet seketika. Segera ganti seluruh kata sandi penting melalui perangkat lain yang bersih, prioritaskan akun email utama, aplikasi perbankan, dan pengelola kata sandi (password manager). Pastikan untuk keluar (sign out) dari seluruh sesi aktif dan aktifkan otentikasi dua faktor (2FA).
Bagi pemilik aset kripto, segera pindahkan seluruh dana ke dompet baru dengan recovery phrase yang baru karena frasa lama harus dianggap telah bocor. Pemindaian antivirus saja sering kali tidak cukup setelah infostealer berjalan. Langkah paling aman untuk memastikan perangkat bersih secara total adalah melakukan instal ulang sistem operasi secara menyeluruh.